



ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

Официальная позиция правоохранителей по вопросу шифровальщиков-вымогателей обсуждалась уже неоднократно. К примеру, осенью 2015 года агент ФБР Джозеф Бонаволонта (Joseph Bonavolonta) открыто признал, что Бюро часто советует жертвам заплатить выкуп, потому что это наиболее простой и гарантированный способ решения проблемы.

Теперь, спустя полгода, официальные представители ФБР наконец опровергли слова своего сотрудника.

Заявление Бонаволонты, сделанное на конференции Cyber Security Summit 2015, вызвало немалый резонанс в сети. Фактически выходило, что правоохранители призывают жертв поддерживать и спонсировать киберпреступность. Напомню, что в октябре 2015 года младший специальный агент Джозеф Бонаволонта, сотрудник бостонского офиса ФБР, сказал следующее: «если вымогательское ПО хорошее, то, честно говоря, мы часто советуем людям просто заплатить выкуп», пишет xakep.ru.

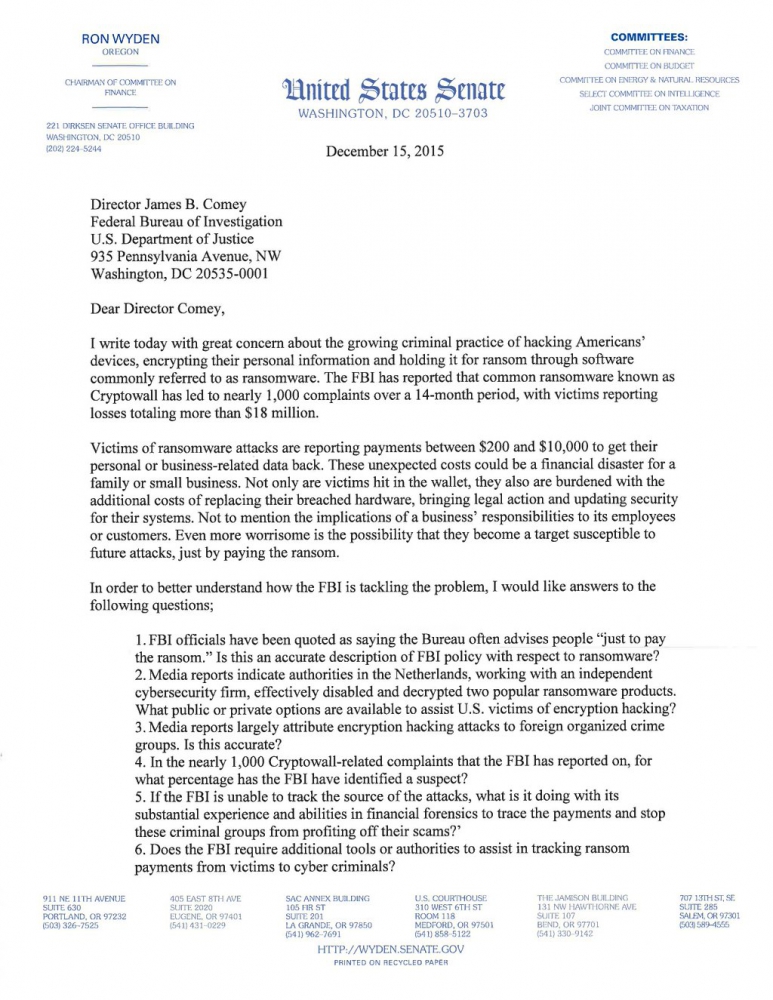
Смелое заявление младшего агента услышали и высокопоставленные лица. Так, сенатор Рон Уайден (Ron Wyden) еще в декабре 2015 года направил директору ФБР Джеймсу Коми (James Comey) официальное письмо от лица нескольких комитетов Сената США. В послании он попросил прояснить ситуацию и прокомментировать слова Бонаволонты.

Оказывается, в феврале 2016 года на запрос сенатора наконец был дал официальный ответ, который попал в сеть лишь в минувшие выходные. Вместо Коми сенатору ответил Дональд Гуд (Donald Good) – помощник заместителя директора киберподразделения ФБР. Гуд пишет:

«ФБР не советует жертвам платить или не платить выкуп.


ФБР советует пользоваться резервными копиями, так как это эффективный способ свести к минимуму влияние вымогательского ПО, а также применять наилучшие практики в сфере безопасности, как наиболее эффективные способы избежания вымогательских инфекций.

Частные лица или компании, которые регулярно делают резервные копии своих файлов на внешних серверах или устройствах, могут очистить жесткий диск, удалить вымогательское ПО и восстановить данные из резервной копии. Если бы все частные лица и компании [своевременно] делали резервные копии своих файлов, вымогатели не стали бы прибыльным бизнесом в среде киберпреступников.

Если такие предосторожности не были предприняты, но частному лицу или компании всё же нужно восстановить свои файлы, у жертвы есть альтернатива – возможность заплатить выкуп».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru