



ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

Официальная позиция правоохранителей по вопросу шифровальщиков-вымогателей обсуждалась уже неоднократно. К примеру, осенью 2015 года агент ФБР Джозеф Бонаволонта (Joseph Bonavolonta) открыто признал, что Бюро часто советует жертвам заплатить выкуп, потому что это наиболее простой и гарантированный способ решения проблемы.

Теперь, спустя полгода, официальные представители ФБР наконец опровергли слова своего сотрудника.

Заявление Бонаволонты, сделанное на конференции Cyber Security Summit 2015, вызвало немалый резонанс в сети. Фактически выходило, что правоохранители призывают жертв поддерживать и спонсировать киберпреступность. Напомню, что в октябре 2015 года младший специальный агент Джозеф Бонаволонта, сотрудник бостонского офиса ФБР, сказал следующее: «если вымогательское ПО хорошее, то, честно говоря, мы часто советуем людям просто заплатить выкуп», пишет xakep.ru.

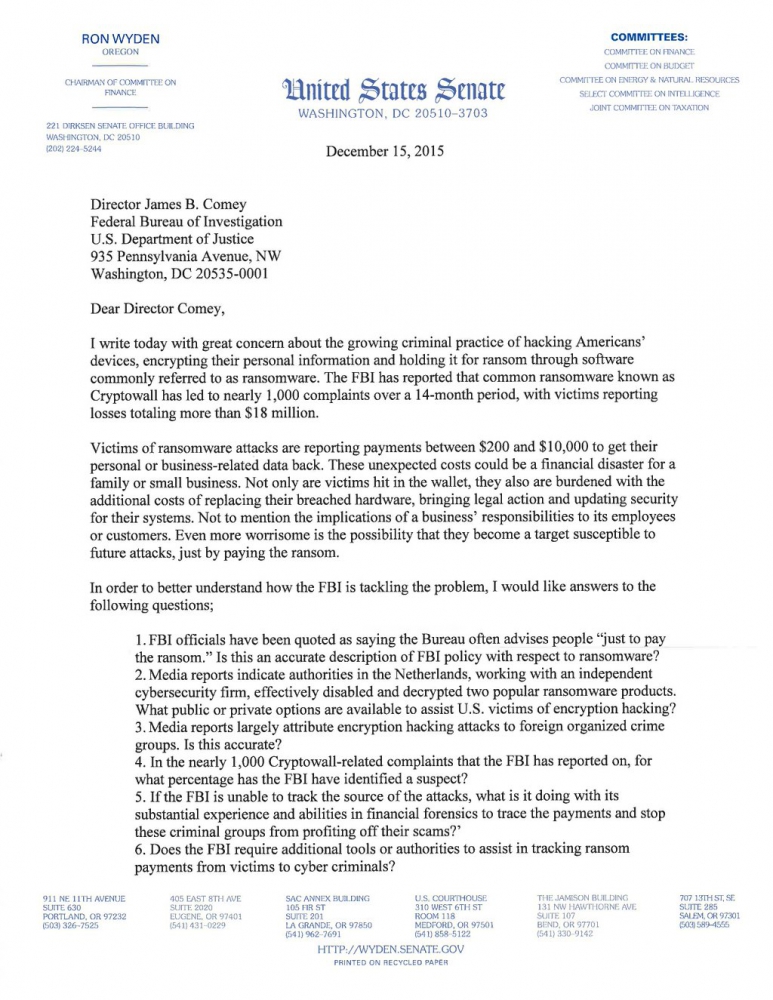
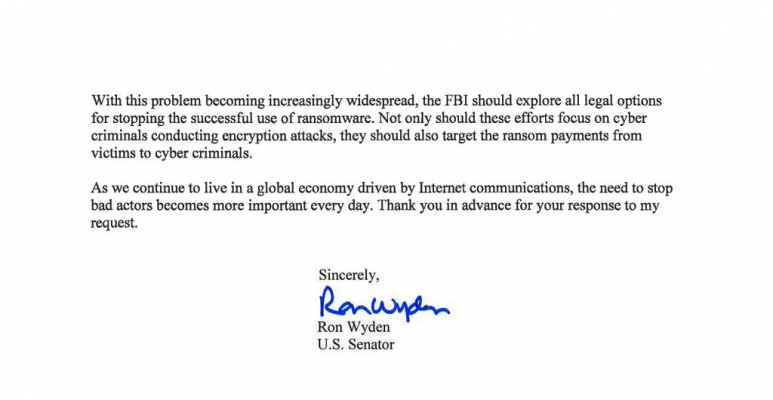
Смелое заявление младшего агента услышали и высокопоставленные лица. Так, сенатор Рон Уайден (Ron Wyden) еще в декабре 2015 года направил директору ФБР Джеймсу Коми (James Comey) официальное письмо от лица нескольких комитетов Сената США. В послании он попросил прояснить ситуацию и прокомментировать слова Бонаволонты.

Оказывается, в феврале 2016 года на запрос сенатора наконец был дал официальный ответ, который попал в сеть лишь в минувшие выходные. Вместо Коми сенатору ответил Дональд Гуд (Donald Good) – помощник заместителя директора киберподразделения ФБР. Гуд пишет:

«ФБР не советует жертвам платить или не платить выкуп.


ФБР советует пользоваться резервными копиями, так как это эффективный способ свести к минимуму влияние вымогательского ПО, а также применять наилучшие практики в сфере безопасности, как наиболее эффективные способы избежания вымогательских инфекций.

Частные лица или компании, которые регулярно делают резервные копии своих файлов на внешних серверах или устройствах, могут очистить жесткий диск, удалить вымогательское ПО и восстановить данные из резервной копии. Если бы все частные лица и компании [своевременно] делали резервные копии своих файлов, вымогатели не стали бы прибыльным бизнесом в среде киберпреступников.

Если такие предосторожности не были предприняты, но частному лицу или компании всё же нужно восстановить свои файлы, у жертвы есть альтернатива – возможность заплатить выкуп».

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru