



ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

Официальная позиция правоохранителей по вопросу шифровальщиков-вымогателей обсуждалась уже неоднократно. К примеру, осенью 2015 года агент ФБР Джозеф Бонаволонта (Joseph Bonavolonta) открыто признал, что Бюро часто советует жертвам заплатить выкуп, потому что это наиболее простой и гарантированный способ решения проблемы.

Теперь, спустя полгода, официальные представители ФБР наконец опровергли слова своего сотрудника.

Заявление Бонаволонты, сделанное на конференции Cyber Security Summit 2015, вызвало немалый резонанс в сети. Фактически выходило, что правоохранители призывают жертв поддерживать и спонсировать киберпреступность. Напомню, что в октябре 2015 года младший специальный агент Джозеф Бонаволонта, сотрудник бостонского офиса ФБР, сказал следующее: «если вымогательское ПО хорошее, то, честно говоря, мы часто советуем людям просто заплатить выкуп», пишет xakep.ru.

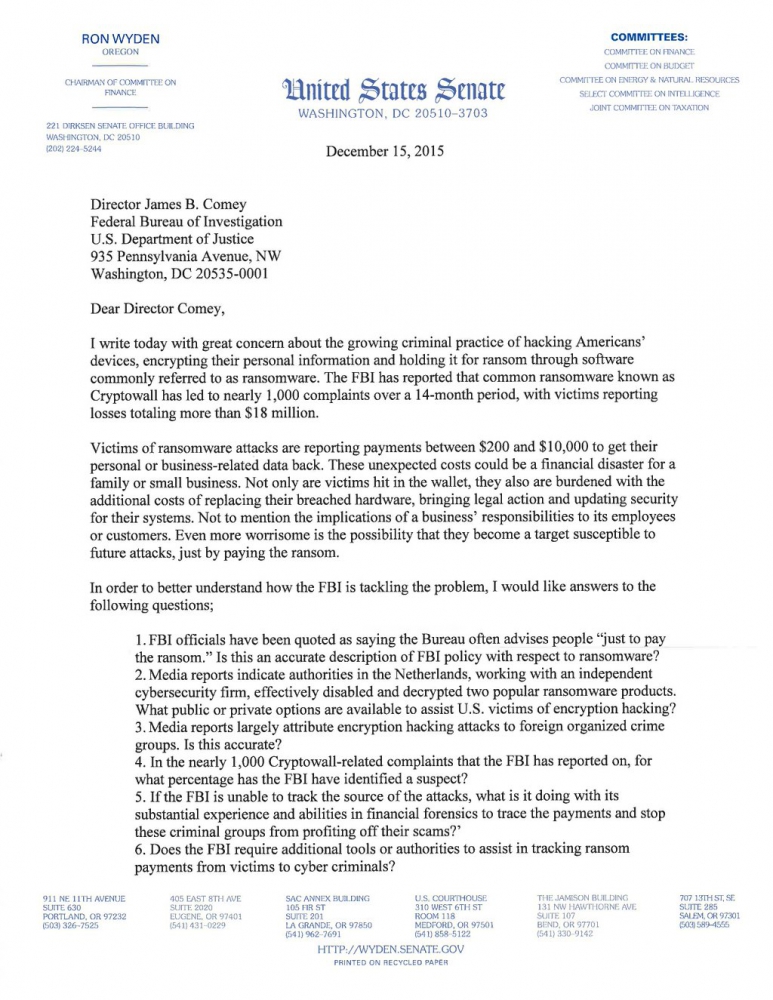
Смелое заявление младшего агента услышали и высокопоставленные лица. Так, сенатор Рон Уайден (Ron Wyden) еще в декабре 2015 года направил директору ФБР Джеймсу Коми (James Comey) официальное письмо от лица нескольких комитетов Сената США. В послании он попросил прояснить ситуацию и прокомментировать слова Бонаволонты.

Оказывается, в феврале 2016 года на запрос сенатора наконец был дал официальный ответ, который попал в сеть лишь в минувшие выходные. Вместо Коми сенатору ответил Дональд Гуд (Donald Good) – помощник заместителя директора киберподразделения ФБР. Гуд пишет:

«ФБР не советует жертвам платить или не платить выкуп.


ФБР советует пользоваться резервными копиями, так как это эффективный способ свести к минимуму влияние вымогательского ПО, а также применять наилучшие практики в сфере безопасности, как наиболее эффективные способы избежания вымогательских инфекций.

Частные лица или компании, которые регулярно делают резервные копии своих файлов на внешних серверах или устройствах, могут очистить жесткий диск, удалить вымогательское ПО и восстановить данные из резервной копии. Если бы все частные лица и компании [своевременно] делали резервные копии своих файлов, вымогатели не стали бы прибыльным бизнесом в среде киберпреступников.

Если такие предосторожности не были предприняты, но частному лицу или компании всё же нужно восстановить свои файлы, у жертвы есть альтернатива – возможность заплатить выкуп».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru