



Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Эксперты компаний Trend Micro, Trustwave и Malwarebytes забили тревогу практически одновременно. Вредоносная реклама добралась сразу до ряда крупных сайтов, в числе которых портал Microsoft MSN и сайты New York Times, BBC, AOL, Comcast Xfinity, NFL, Realtor, Weather Network, The Hill и Newsweek.

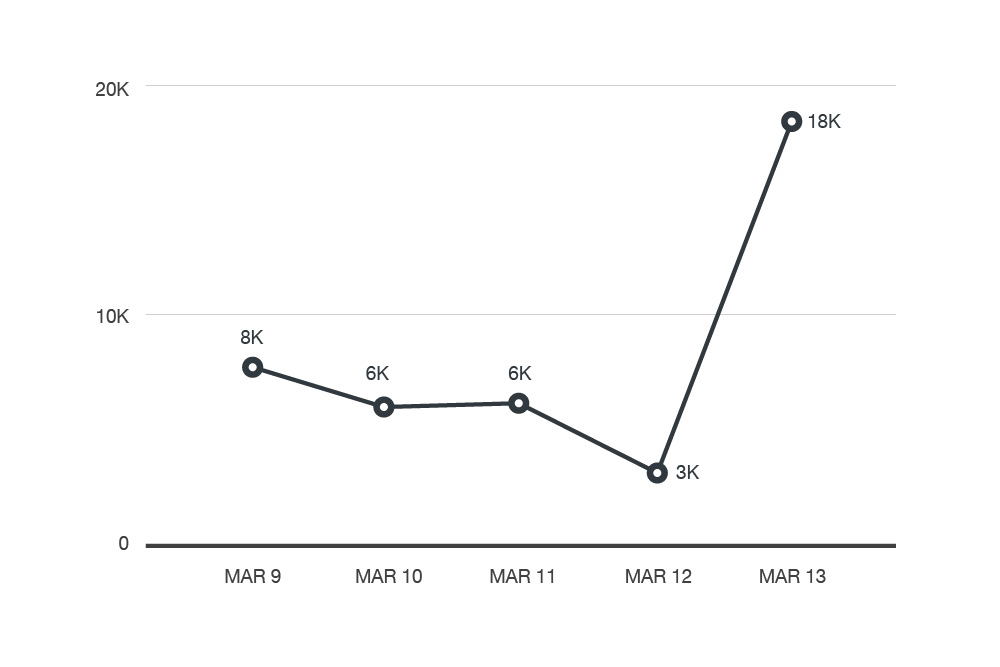
Главный ИБ-исследователь Malwarebytes Джером Сегура (Jérôme Segura) пишет, что вредоносная кампания начиналась с малого, но уже в минувшее воскресенье достигла своего пика. Перед этой масштабной атакой исследователи наблюдали затишье в сфере вредоносной рекламы, длившееся пару недель.

«Первые пару дней, пока кампания еще не набрала обороты, мы наблюдали распространение эксплоит кита RIG, но к воскресенью атака значительно расширилась, и [злоумышленники] перешли на использование Angler», — пишет Сегура.

Trend Micro, в свою очередь, заметили данную проблему в минувший понедельник, 14 марта. Специалисты сообщают, что эксплоит кит распространяет вариацию бэкдора Bedep, который тянет за собой троян TROJ_AVRECON, пишет xakep.ru.


figure01_anglerek
 

Эксперты Trustwave отмечают, что в некоторых отдельных случаях Angler распространяет не Bedep, а шифровальщик TeslaCrypt, хотя Bedep все же превалирует.

Вредоносная реклама распространяется сразу четырьмя рекламными платформами: Google, AOL, Rubicon и AppNexus.


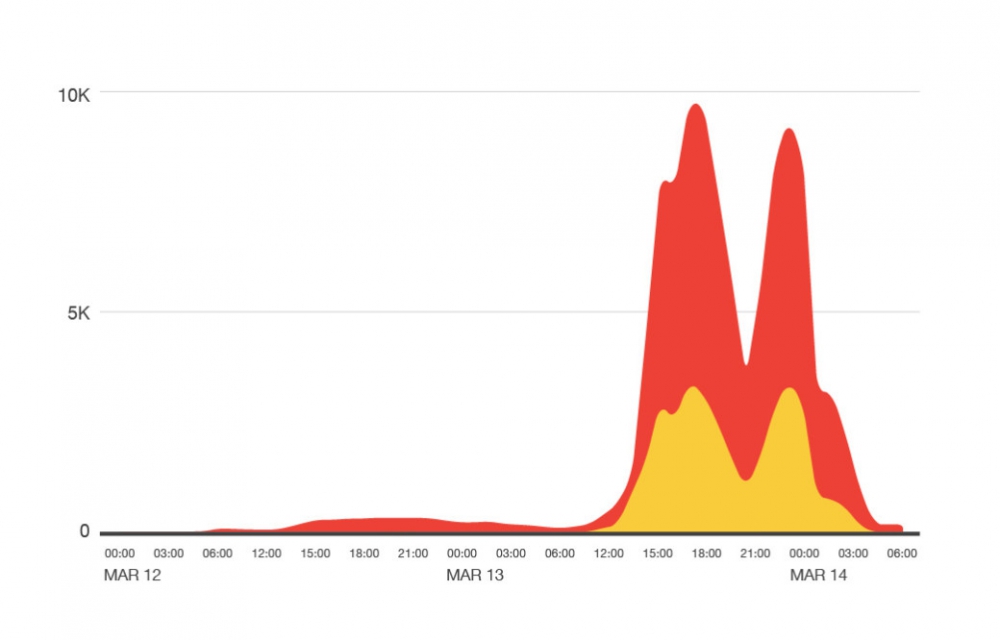
Активность вредоносных рекламных серверов в последние дни

figure03_anglerek


Чтобы не стать очередной жертвой такой вредоносной кампании, эксперты рекомендуют регулярно устанавливать обновления, удалить Silverlight, а также перевести такие плагины, как Flash в режим click-to-play.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru