



Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Автору шифровальщика Radamant определенно не везет. В декабре минувшего года эксперт Emsisoft Фабиан Восар (Fabian Wosar) уже взломал шифрование вымогателя и представил бесплатный инструмент для восстановления информации, чем вызвал гнев злоумышленника.

Теперь исследовали компании InfoArmor и вовсе сумели взломать командный сервер малвари, заставив его инициировать процесс расшифровки данных, хотя жертвы не заплатили выкуп.

Впервые шифровальщик Radamant был замечен в декабре 2015 года. Существуют две версии Radamant: v1 изменяет расширение файлов на .RDM, а v2 на .RRK. Хотя на форуме Bleeping Computer сообщают также о версии, переименовывающей файлы в .RDD.

После того как Восар успешно взломал шифрование обеих версий и разозлил автора малвари, тот исправил вторую версию, в январе 2016 года представив вариант, названный radamantv2.1_emisoft_bleeped. Эта вариация тоже изменяет расширение файлов на .RKK, но автор вредоноса сменил метод шифрования, так что инструмент Восара работает против него уже далеко не всегда, сообщает xakep.ru.

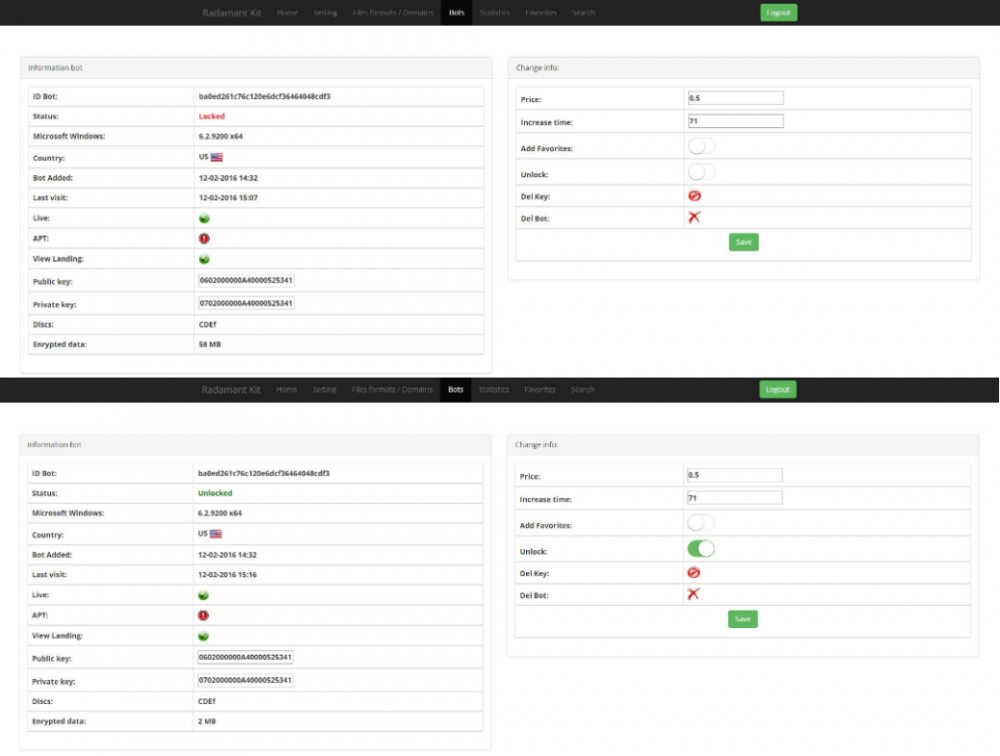
Специалисты InfoArmor, в отличие от Восара, не стали трогать шифрование. Они выяснили, что справиться с шифровальщиком можно при помощи SQL-инъекции. Radamant шифрует каждый файл уникальным ключом AES-256, а затем шифрует его с использованием мастер ключа RSA-2048, который внедряется в хедер каждого файла. Данный мастер ключ отправляется на контрольный сервер малвари, где хранится в MySQL базе. Как только жертва выплатила выкуп, оператор вредоноса отсылает ей мастер ключ RSA и инструмент для расшифровки данных. Для удобства управления «бизнесом», оператор Radamant использует доступную извне панель управления.


До и после. Исследователи изменили «статус оплаты» жертвы

radamant


Эксперты InfoArmor обнаружили, что коммуникации между контрольной панелью и БД позволяют осуществить SQL-инъекцию. Воспользовавшись этим методом, можно изменить статус выплаты выкупа, заставив управляющий сервер поверить, что жертва уже заплатила, и автоматически выслать ей инструмент для расшифровки информации. Также исследователи отмечают, что используя все ту же банальную SQL-инъекцию, можно извлечь из БД злоумышленника вообще всю содержащуюся там информацию.

InfoArmor также стало известно, что автор Radamant ведет работу над новой малварью — KimChenIn Coin Kit, которая ворует криптовалюту из Bitcoin Core, LiteCoin Core, Dash Core, NameCoin Core и Electrum-BTC/LTC/Dash.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru