



Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Исследователи сумели взломать управляющий сервер шифровальщика Radamant

Автору шифровальщика Radamant определенно не везет. В декабре минувшего года эксперт Emsisoft Фабиан Восар (Fabian Wosar) уже взломал шифрование вымогателя и представил бесплатный инструмент для восстановления информации, чем вызвал гнев злоумышленника.

Теперь исследовали компании InfoArmor и вовсе сумели взломать командный сервер малвари, заставив его инициировать процесс расшифровки данных, хотя жертвы не заплатили выкуп.

Впервые шифровальщик Radamant был замечен в декабре 2015 года. Существуют две версии Radamant: v1 изменяет расширение файлов на .RDM, а v2 на .RRK. Хотя на форуме Bleeping Computer сообщают также о версии, переименовывающей файлы в .RDD.

После того как Восар успешно взломал шифрование обеих версий и разозлил автора малвари, тот исправил вторую версию, в январе 2016 года представив вариант, названный radamantv2.1_emisoft_bleeped. Эта вариация тоже изменяет расширение файлов на .RKK, но автор вредоноса сменил метод шифрования, так что инструмент Восара работает против него уже далеко не всегда, сообщает xakep.ru.

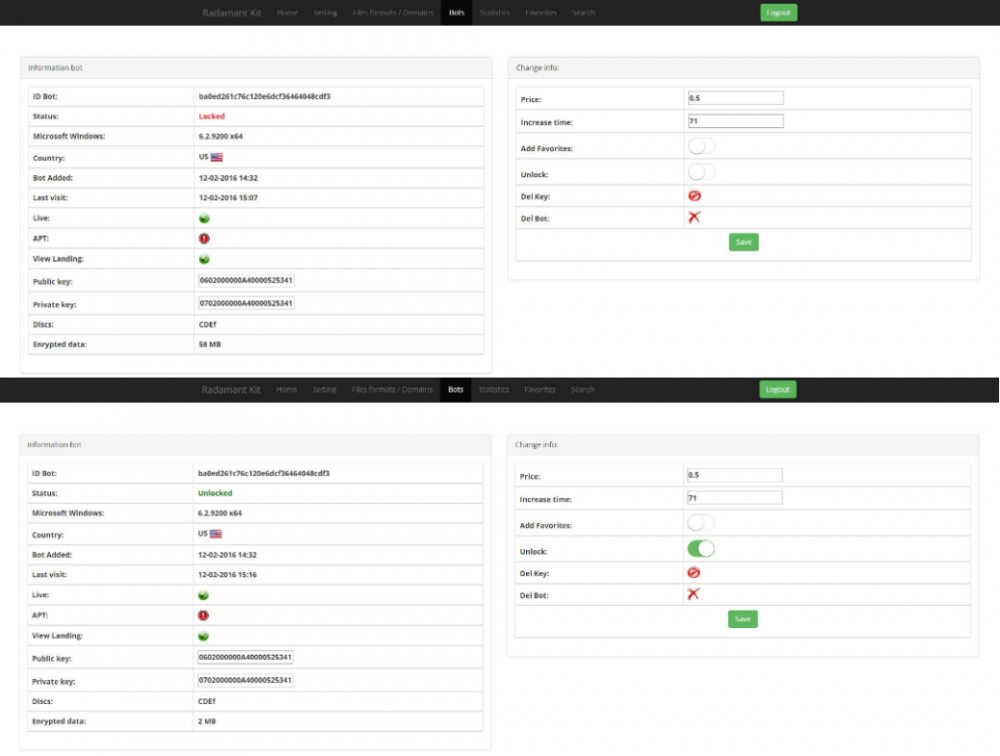
Специалисты InfoArmor, в отличие от Восара, не стали трогать шифрование. Они выяснили, что справиться с шифровальщиком можно при помощи SQL-инъекции. Radamant шифрует каждый файл уникальным ключом AES-256, а затем шифрует его с использованием мастер ключа RSA-2048, который внедряется в хедер каждого файла. Данный мастер ключ отправляется на контрольный сервер малвари, где хранится в MySQL базе. Как только жертва выплатила выкуп, оператор вредоноса отсылает ей мастер ключ RSA и инструмент для расшифровки данных. Для удобства управления «бизнесом», оператор Radamant использует доступную извне панель управления.


До и после. Исследователи изменили «статус оплаты» жертвы

radamant


Эксперты InfoArmor обнаружили, что коммуникации между контрольной панелью и БД позволяют осуществить SQL-инъекцию. Воспользовавшись этим методом, можно изменить статус выплаты выкупа, заставив управляющий сервер поверить, что жертва уже заплатила, и автоматически выслать ей инструмент для расшифровки информации. Также исследователи отмечают, что используя все ту же банальную SQL-инъекцию, можно извлечь из БД злоумышленника вообще всю содержащуюся там информацию.

InfoArmor также стало известно, что автор Radamant ведет работу над новой малварью — KimChenIn Coin Kit, которая ворует криптовалюту из Bitcoin Core, LiteCoin Core, Dash Core, NameCoin Core и Electrum-BTC/LTC/Dash.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru