



Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Шифровальщик, распространившийся через торрент-клиент Transmission и атаковавший пользователей OS X, заинтересовал практически всех специалистов по информационной безопасности. Специалисты Palo Alto Networks изучили малварь одними из первых и сообщили, что KeRanger – это производная от некоего известного семейства шифровальщиков.

Теперь свой отчет опубликовала и компания Bitdefender, рассказав, что KeRanger и Linux.Encoder близкие родственники.

Linux.Encoder впервые был замечен специалистами компании «Доктор Веб» осенью прошлого года. Малварь атаковала только машины под управлением Linux, преимущественно выбирая в качестве мишеней веб-серверы и репозитории с исходными кодами. Чуть позже выяснилось, что шифровальщик построен на базе опенсорсной малвари Hidden Tear, пишет xakep.ru.

Теперь эксперты Bitdefender заявляют, что KeRanger является производной от Linux.Encoder (и, косвенно, от Hidden Tear). Учитывая, что именно они сумели первыми взломать шифрование Linux.Encoder (притом не один раз), их анализу определенно можно доверять.

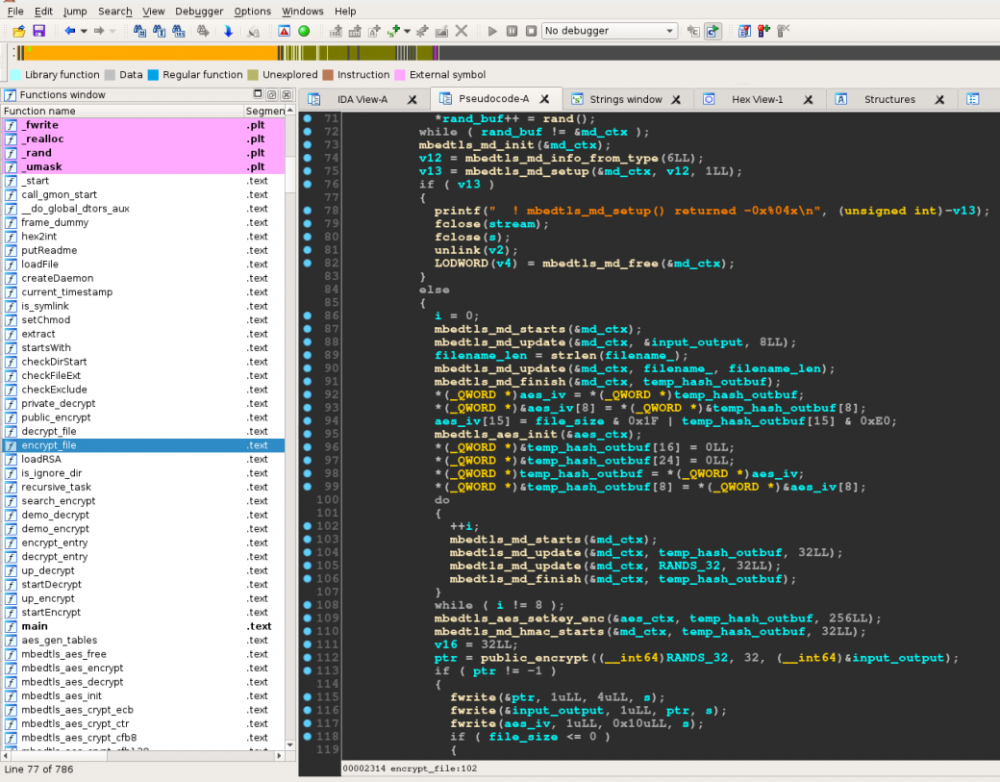
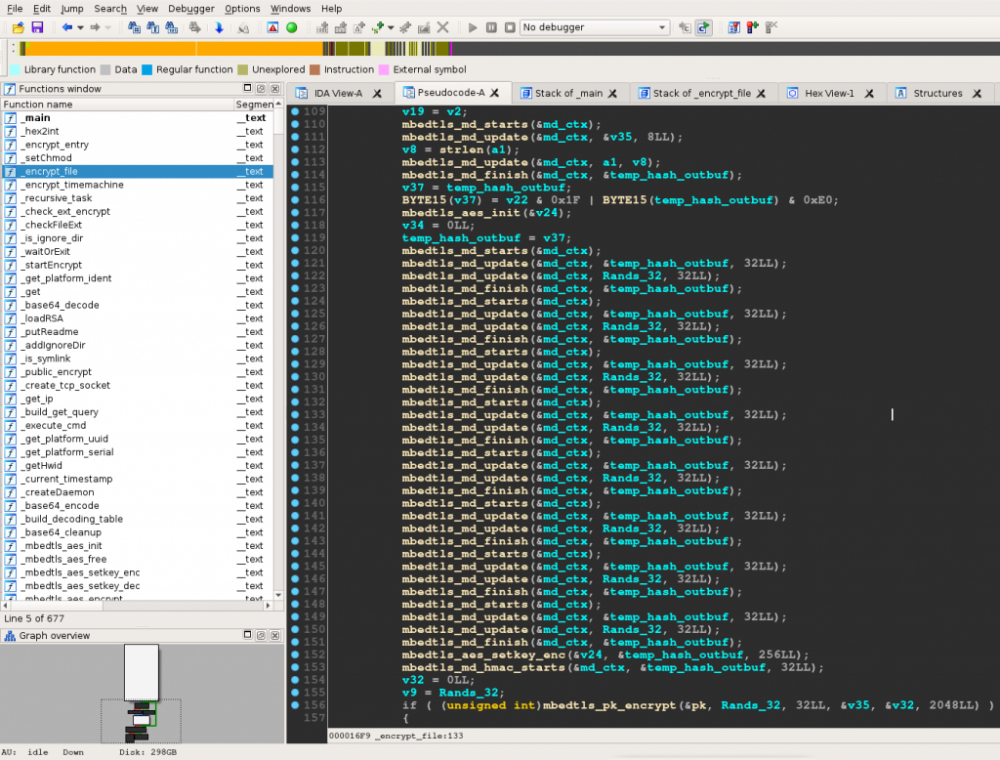
«Функции шифрования идентичны и даже имеют одинаковые имена: к примеру, encrypt_file, recursive_task, currentTimestamp и createDaemon. Порядок шифрования тоже идентичен тому, который использует Linux.Encoder», — пишет Каталин Косой (Catalin Cosoi), глава по стратегии безопасности Bitdefender.

Ведущий аналитик компании — Богдан Ботезату (Bogdan Botezatu) считает, здесь возможны два объяснения. Либо автор Linux.Encoder решил самостоятельно расширить действие своего вредоноса на устройства Apple, либо он продал код другой группе хакеров, которая специализируется на малвари для OS X. Второй вариант явно больше походит на правду, так как, вспоминая историю Linux.Encoder, не похоже, чтобы его автор являлся высококвалифицированным специалистом.


Дизассемблированный KeRanger

Также эксперты компании сообщил, что код KeRanger очень похож на Linux.Encoder.4, портированный на архитектуру Mac. Четвертая модификация шифровальщика появилась в начале текущего года, после провала Linux.Encoder.3.

Взломать шифрование Linux.Encoder.4 аналитикам Bitdefender пока не удалось.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru