



Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Шифровальщик, распространившийся через торрент-клиент Transmission и атаковавший пользователей OS X, заинтересовал практически всех специалистов по информационной безопасности. Специалисты Palo Alto Networks изучили малварь одними из первых и сообщили, что KeRanger – это производная от некоего известного семейства шифровальщиков.

Теперь свой отчет опубликовала и компания Bitdefender, рассказав, что KeRanger и Linux.Encoder близкие родственники.

Linux.Encoder впервые был замечен специалистами компании «Доктор Веб» осенью прошлого года. Малварь атаковала только машины под управлением Linux, преимущественно выбирая в качестве мишеней веб-серверы и репозитории с исходными кодами. Чуть позже выяснилось, что шифровальщик построен на базе опенсорсной малвари Hidden Tear, пишет xakep.ru.

Теперь эксперты Bitdefender заявляют, что KeRanger является производной от Linux.Encoder (и, косвенно, от Hidden Tear). Учитывая, что именно они сумели первыми взломать шифрование Linux.Encoder (притом не один раз), их анализу определенно можно доверять.

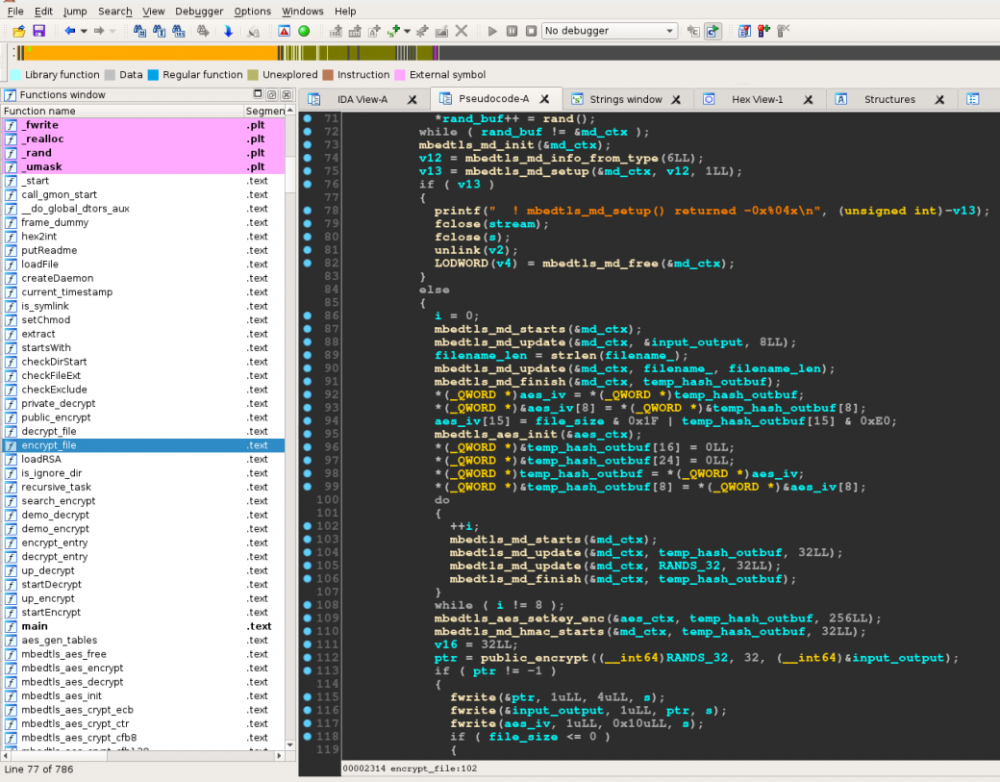
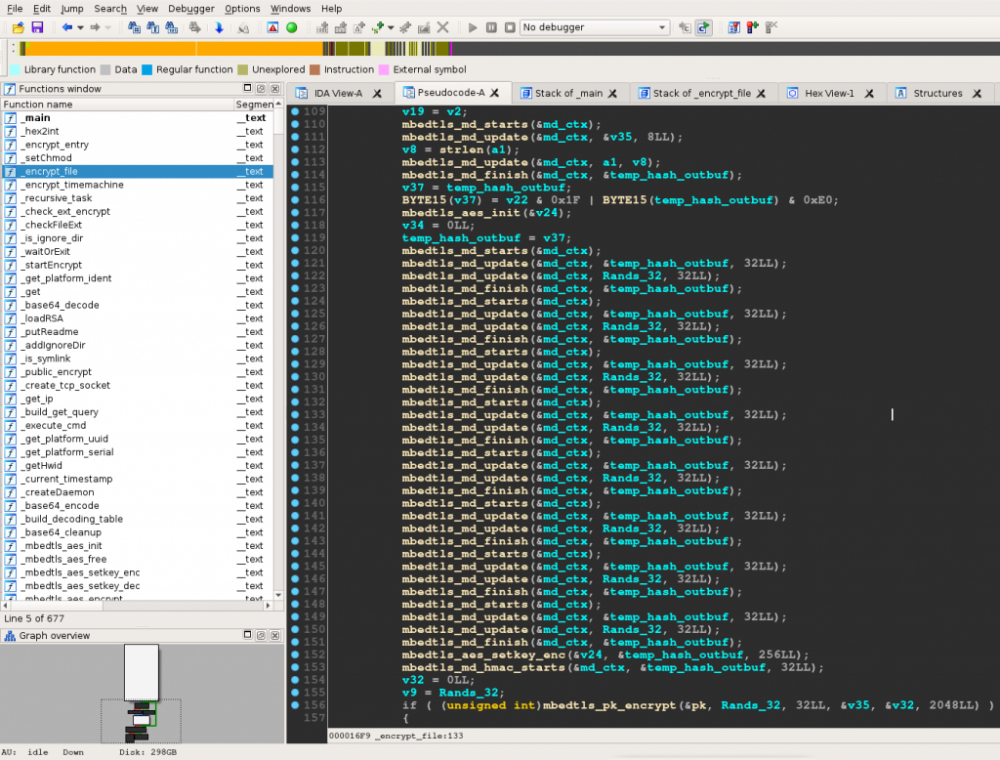
«Функции шифрования идентичны и даже имеют одинаковые имена: к примеру, encrypt_file, recursive_task, currentTimestamp и createDaemon. Порядок шифрования тоже идентичен тому, который использует Linux.Encoder», — пишет Каталин Косой (Catalin Cosoi), глава по стратегии безопасности Bitdefender.

Ведущий аналитик компании — Богдан Ботезату (Bogdan Botezatu) считает, здесь возможны два объяснения. Либо автор Linux.Encoder решил самостоятельно расширить действие своего вредоноса на устройства Apple, либо он продал код другой группе хакеров, которая специализируется на малвари для OS X. Второй вариант явно больше походит на правду, так как, вспоминая историю Linux.Encoder, не похоже, чтобы его автор являлся высококвалифицированным специалистом.


Дизассемблированный KeRanger

Также эксперты компании сообщил, что код KeRanger очень похож на Linux.Encoder.4, портированный на архитектуру Mac. Четвертая модификация шифровальщика появилась в начале текущего года, после провала Linux.Encoder.3.

Взломать шифрование Linux.Encoder.4 аналитикам Bitdefender пока не удалось.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru