



Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Шифровальщик, распространившийся через торрент-клиент Transmission и атаковавший пользователей OS X, заинтересовал практически всех специалистов по информационной безопасности. Специалисты Palo Alto Networks изучили малварь одними из первых и сообщили, что KeRanger – это производная от некоего известного семейства шифровальщиков.

Теперь свой отчет опубликовала и компания Bitdefender, рассказав, что KeRanger и Linux.Encoder близкие родственники.

Linux.Encoder впервые был замечен специалистами компании «Доктор Веб» осенью прошлого года. Малварь атаковала только машины под управлением Linux, преимущественно выбирая в качестве мишеней веб-серверы и репозитории с исходными кодами. Чуть позже выяснилось, что шифровальщик построен на базе опенсорсной малвари Hidden Tear, пишет xakep.ru.

Теперь эксперты Bitdefender заявляют, что KeRanger является производной от Linux.Encoder (и, косвенно, от Hidden Tear). Учитывая, что именно они сумели первыми взломать шифрование Linux.Encoder (притом не один раз), их анализу определенно можно доверять.

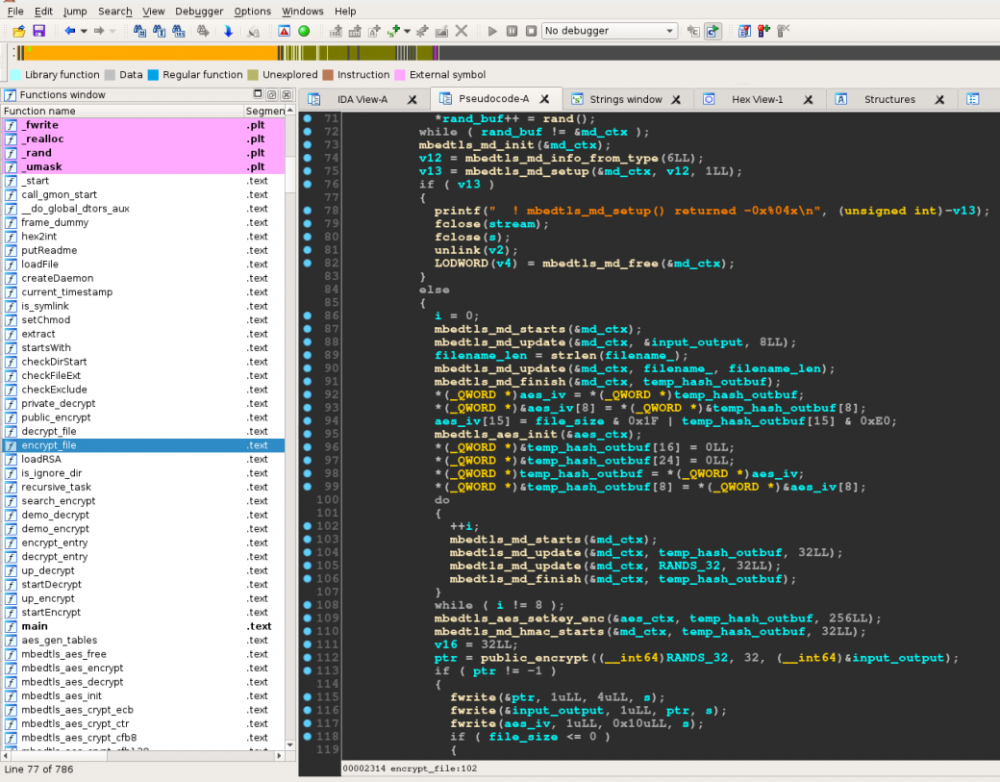
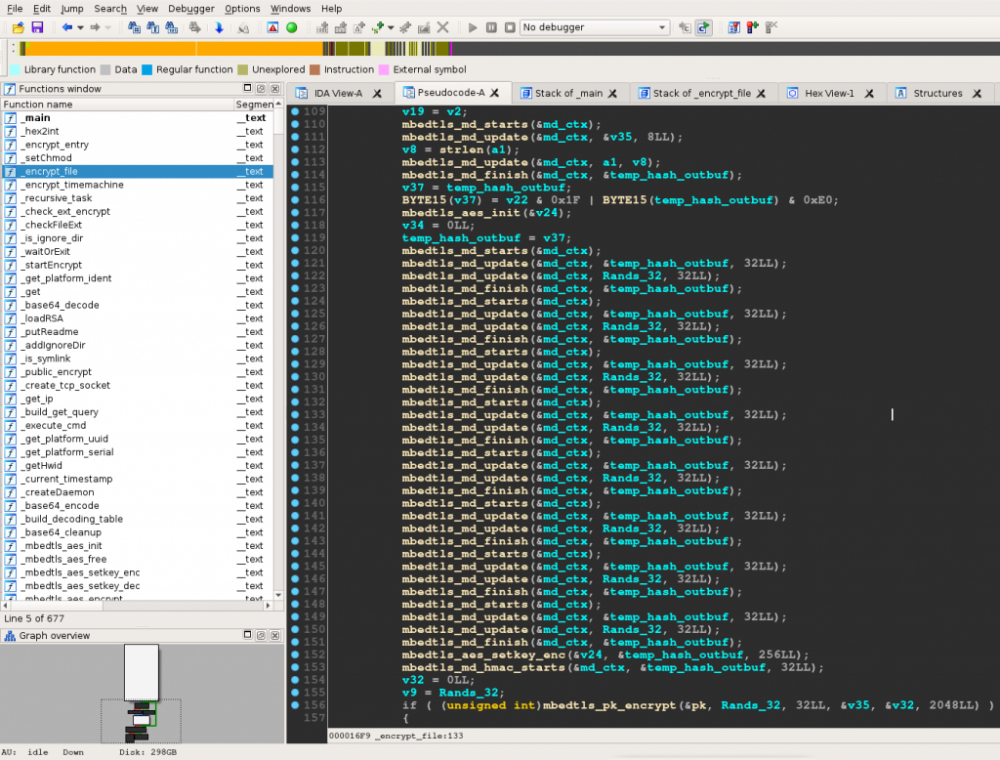
«Функции шифрования идентичны и даже имеют одинаковые имена: к примеру, encrypt_file, recursive_task, currentTimestamp и createDaemon. Порядок шифрования тоже идентичен тому, который использует Linux.Encoder», — пишет Каталин Косой (Catalin Cosoi), глава по стратегии безопасности Bitdefender.

Ведущий аналитик компании — Богдан Ботезату (Bogdan Botezatu) считает, здесь возможны два объяснения. Либо автор Linux.Encoder решил самостоятельно расширить действие своего вредоноса на устройства Apple, либо он продал код другой группе хакеров, которая специализируется на малвари для OS X. Второй вариант явно больше походит на правду, так как, вспоминая историю Linux.Encoder, не похоже, чтобы его автор являлся высококвалифицированным специалистом.


Дизассемблированный KeRanger

Также эксперты компании сообщил, что код KeRanger очень похож на Linux.Encoder.4, портированный на архитектуру Mac. Четвертая модификация шифровальщика появилась в начале текущего года, после провала Linux.Encoder.3.

Взломать шифрование Linux.Encoder.4 аналитикам Bitdefender пока не удалось.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru