



Данные 3 млн абонентов Lonestar Cell выложены в интернет

Данные 3 млн абонентов Lonestar Cell выложены в интернет

Данные 3 млн абонентов Lonestar Cell выложены в интернет

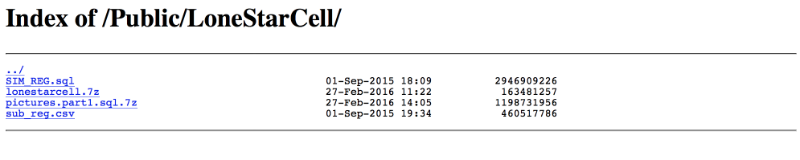
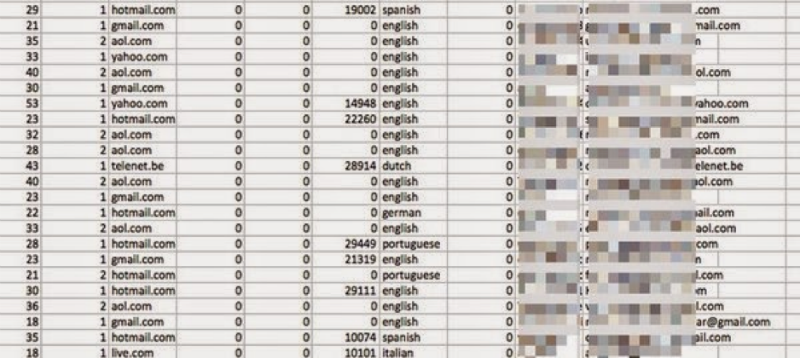
В сети Tor опубликована ссылка на архив, содержащий регистрационные данные и финансовую информацию 3 млн абонентов крупнейшего телекоммуникационного оператора Либерии Lonestar Cell.

Хакер под ником ROR[RG] выложил на одном из форумов ссылку и пароль для доступа к архиву — по его словам с помощью этих данных можно получить доступ к мобильным счетам пользователей оператора, а также их индивидуальные ключи идентификации и учетные данные сим-карт. ROR[RG] уточнил, что архив содержит не всю информацию, которую ему удалось похитить из сети оператора.


Lonestar Cell, штаб-квартира которой, находится в Монровии, является крупнейшим телеком-оператором Либерии. Компания является дочерним предприятием южноафриканской группы компаний MTN Group. Представители Lonestar Cell пока что никак не прокомментировали ситуацию.

Информация о взломе распространяется не только в сети Tor, но и, к примеру, на Reddit, пользователи которого выразили заинтересованность в получении инвайта на форум, где выложены украденные у оператора данные.

Хакер ROR[RG] не в первые оказывается в центре скандала с масштабным взломом и кражей данных. Весной прошлого года онвыставил на продажу базу данных с данными 4 млн пользователей сервиса секс-знакомств Adult Friend Finder — эту информацию взломщик оценил в 70 биткоинов (примерно $16 800 по курсу на май 2015).


В том же объявлении ROR[RG], который заявил, что проживает в Таиланде, предложил свои услуги по взлому корпоративных ресурсов любым желающим за 750 биткоинов ($180 тыс. по курсу на тот момент).

Взлом Lonestar Cell не первый инцидент, связанный с атакой на абонентов крупных сотовых операторов. Ранее в прессу попадалаинформация о том, что взломом мобильной связи занималось, в частности, АНБ США. Также мы публиковали технические подробности истории с прослушкой украинских абонентов, осуществленной якобы с территории России. На прошедшем в мае 2015 года в Москве форуме Positive Hack Days также был опубликован конкурс по взлому мобильной связи — подробнее о нем можно почитать здесь (по ссылке можно посмотреть запись вебинара по этой теме), пишет habrahabr.ru.

На конференциях по информационной безопасности исследователи Positive Technologies также демонстрировали результаты исследования защищенности 4G-коммуникаций и SIM-карт (их тоже можно взломать).

Сеть оператора мобильной связи, как и любая другая, является потенциально уязвимой. В силу специфичности сетей мобильной связи атаки в них могут носить более изощренный характер, чем атаки в сети Интернет.

Операторам сотовой связи эксперты Positive Technologies рекомендуют проводить мероприятия для защиты своих систем по традиционному сценарию: пентест с выявлением проблемных мест, аудит безопасности с установкой рекомендуемых настроек, периодическая проверка настроек безопасности в соответствии с шаблоном. Это необходимый минимальный объём работ, который поможет поднять уровень защищенности сети оператора. В свою очередь, абонентам, заподозрившим, что их SIM-карту клонировали, следует незамедлительно обратиться в салон связи для ее замену на новую.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru