



Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

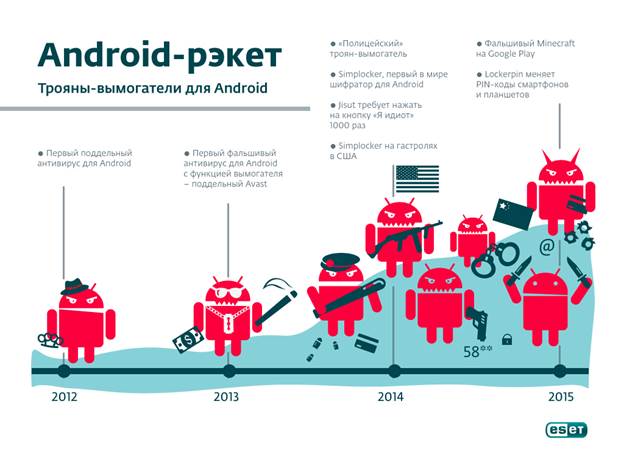
Международная антивирусная компания ESET подготовила отчет, посвященный наиболее актуальной мобильной угрозе современности – троянам-вымогателям для операционной системы Android (ransomware). Отчет представлен в рамках Всемирного мобильного конгресса 2016 в Барселоне.

На протяжении 2015 года вирусная лаборатория ESET ежемесячно обнаруживала около 200 новых образцов Android-угроз. Среди них преобладают типичные для данной платформы троянские программы, и одновременно растет доля троянов-вымогателей. 

Прообразом современных вымогателей для Android были поддельные антивирусы, обнаруженные в 2012 году. В течение последующих трех лет  развитие мобильных угроз осуществлялось по сценариям, отработанным в среде Windows: усложнение функционала, совершенствование кодовой базы, увеличение охвата, применение социальной инженерии. 

В 2013 году зафиксированы первые фальшивые антивирусы с функцией вымогателя, способные блокировать экран зараженного устройства. 

В 2014 году вирусные аналитики ESET обнаружили Simplocker – первый шифратор для Android, в 2015 – вымогатель Lockerpin, меняющий PIN-код на смартфонах и планшетах. По данным статистики ESET LiveGrid, в отличие от большинства Android-вымогателей, нацеленных на пользователей из России и Украины, 72 % устройств, зараженных Lockerpin, находится в США. 

Чтобы избежать заражения троянами-вымогателями, ESET рекомендует загружать мобильные приложения только в официальных магазинах (Google Play), предварительно изучая отзывы других пользователей, и защитить смартфоны и планшеты на Android современным антивирусным ПО.


Интеллектуальное решение ESET NOD32 Mobile Security для Android детектирует известные и новые мобильные угрозы.


Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru