



Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

Международная антивирусная компания ESET подготовила отчет, посвященный наиболее актуальной мобильной угрозе современности – троянам-вымогателям для операционной системы Android (ransomware). Отчет представлен в рамках Всемирного мобильного конгресса 2016 в Барселоне.

На протяжении 2015 года вирусная лаборатория ESET ежемесячно обнаруживала около 200 новых образцов Android-угроз. Среди них преобладают типичные для данной платформы троянские программы, и одновременно растет доля троянов-вымогателей. 

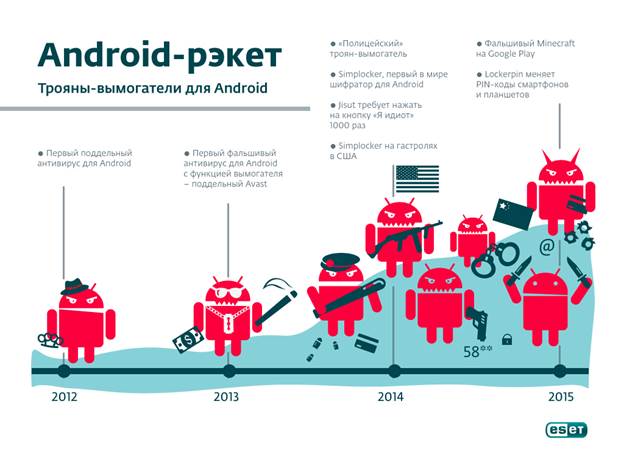
Прообразом современных вымогателей для Android были поддельные антивирусы, обнаруженные в 2012 году. В течение последующих трех лет  развитие мобильных угроз осуществлялось по сценариям, отработанным в среде Windows: усложнение функционала, совершенствование кодовой базы, увеличение охвата, применение социальной инженерии. 

В 2013 году зафиксированы первые фальшивые антивирусы с функцией вымогателя, способные блокировать экран зараженного устройства. 

В 2014 году вирусные аналитики ESET обнаружили Simplocker – первый шифратор для Android, в 2015 – вымогатель Lockerpin, меняющий PIN-код на смартфонах и планшетах. По данным статистики ESET LiveGrid, в отличие от большинства Android-вымогателей, нацеленных на пользователей из России и Украины, 72 % устройств, зараженных Lockerpin, находится в США. 

Чтобы избежать заражения троянами-вымогателями, ESET рекомендует загружать мобильные приложения только в официальных магазинах (Google Play), предварительно изучая отзывы других пользователей, и защитить смартфоны и планшеты на Android современным антивирусным ПО.


Интеллектуальное решение ESET NOD32 Mobile Security для Android детектирует известные и новые мобильные угрозы.


Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru