



Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

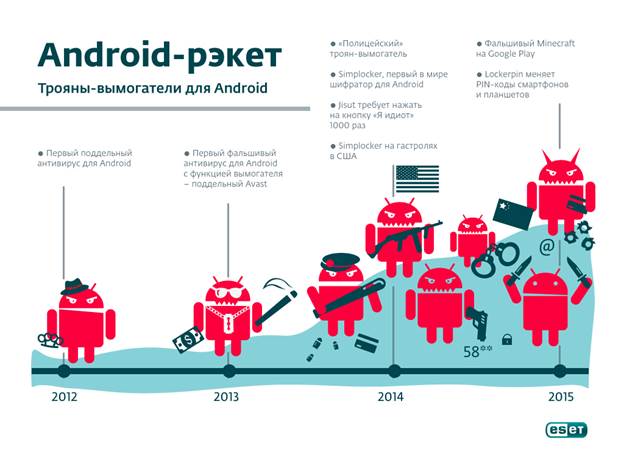
Международная антивирусная компания ESET подготовила отчет, посвященный наиболее актуальной мобильной угрозе современности – троянам-вымогателям для операционной системы Android (ransomware). Отчет представлен в рамках Всемирного мобильного конгресса 2016 в Барселоне.

На протяжении 2015 года вирусная лаборатория ESET ежемесячно обнаруживала около 200 новых образцов Android-угроз. Среди них преобладают типичные для данной платформы троянские программы, и одновременно растет доля троянов-вымогателей. 

Прообразом современных вымогателей для Android были поддельные антивирусы, обнаруженные в 2012 году. В течение последующих трех лет  развитие мобильных угроз осуществлялось по сценариям, отработанным в среде Windows: усложнение функционала, совершенствование кодовой базы, увеличение охвата, применение социальной инженерии. 

В 2013 году зафиксированы первые фальшивые антивирусы с функцией вымогателя, способные блокировать экран зараженного устройства. 

В 2014 году вирусные аналитики ESET обнаружили Simplocker – первый шифратор для Android, в 2015 – вымогатель Lockerpin, меняющий PIN-код на смартфонах и планшетах. По данным статистики ESET LiveGrid, в отличие от большинства Android-вымогателей, нацеленных на пользователей из России и Украины, 72 % устройств, зараженных Lockerpin, находится в США. 

Чтобы избежать заражения троянами-вымогателями, ESET рекомендует загружать мобильные приложения только в официальных магазинах (Google Play), предварительно изучая отзывы других пользователей, и защитить смартфоны и планшеты на Android современным антивирусным ПО.


Интеллектуальное решение ESET NOD32 Mobile Security для Android детектирует известные и новые мобильные угрозы.


Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru