



ЛК обнаружила опасную угрозу для пользователей Android

ЛК обнаружила опасную угрозу для пользователей Android

ЛК обнаружила опасную угрозу для пользователей Android

«Лаборатория Касперского» обнаружила один из самых опасных мобильных троянцев, атакующих пользователей Android. Зловред Acecard крадет данные банковских карт и учетные данные для доступа к различным мобильным и онлайн-сервисам, перекрывая официальные приложения фишинговыми окнами.

Однако в отличие от многих аналогичных вредоносных программ, Acecard обладает функцией перекрытия абсолютно любого приложения по команде злоумышленников, что делает возможности троянца практически безграничными. В настоящее время зловред активен во многих странах мира, однако заражению им в большей степени подвержены пользователи в России, Австралии, Германии, Австрии и Франции.  

Новейшие модификации Acecard способны атаковать более 30 финансовых приложений, включая платежный сервис PayPal и системы мобильного банкинга, а также ряд популярных мессенджеров (WhatsApp, Viber, Skype) и мобильных приложений социальных сетей (Instagram, «ВКонтакте», «Одноклассники», Facebook, Twitter). Кроме того, как выяснили эксперты «Лаборатории Касперского», ряд модификаций Acecard способен перекрывать окно приложений Google Play и Google Music для того чтобы заполучить данные банковской карты пользователя. 

Помимо фишинговых приемов, в арсенале Acecard есть также функция перехвата SMS от банков с одноразовыми паролями для денежных транзакций, и в область интересов злоумышленников при этом попали 17 российских банков. Кроме того, некоторые модификации зловреда способны получать права суперпользователя, укореняясь в системной папке устройства, вследствие чего избавиться от Acecard стандартными средствами невозможно. 

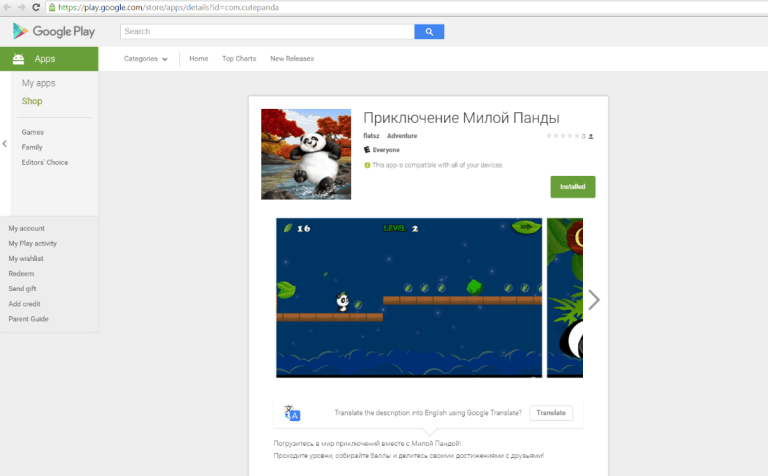
Распространяется троянец под именами Flash Player или PornoVideo, хотя иногда используются и другие названия, похожие на легитимные и популярные программы. К примеру, эксперты «Лаборатории Касперского» находили его в официальном магазине Google Play под видом вполне невинной игры.


Страница игрового приложения, под которое маскируется троянец Acecard, в Google Play


Как выяснилось, за созданием Acecard стоят те же люди, которые ранее разработали первую мобильную программу-шифровальщик Pletor и первый Tor-троянец для Android – Torec. Как полагают эксперты «Лаборатории Касперского», создатели этих зловредов имеют русское происхождение.

«Троянец Acecard заметно активизировался в последнее время. Злоумышленники используют практически все возможные способы для его распространения – и под видом других программ, и через официальный магазин приложений, и через другие троянцы. Сочетание столь широких способов распространения с использованием уязвимостей в ОС, которые эксплуатирует Acecard, а также широкий набор функций и возможности зловреда делают этого мобильного банкера одной из самых опасных угроз для пользователей Android», – отметил Роман Унучек, антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru