



Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Специалисты компании Akamai зафиксировали новую тенденцию в области усиленных DDoS-атак: теперь хакеры все чаще используют для этих целей протокол DNSSEC. В отчете компании сказано, что в период с ноября 2015 года и до текущего момента, было зафиксировано более 400 отраженных DNSSEC-атак.

Злоумышленники преимущественно используют домены в правительственной зоне .gov, дело в том, что в США такие домены обязаны поддерживать DNSSEC по закону.

Хотя протокол DNSSEC может защитить от доменного хакинга, он одновременно является и уязвимым местом, которое удобно эксплуатировать для DDoS. Все дело в стандартном ответе DNSSEC, который, помимо обычных данных о домене, содержит также множество связанной с аутентификацией информации. Так, стандартный ответ DNS имеет объем 512 байт, тогда как ответ DNSSEC, в зависимости от конфигурации, может достигать 4096 байт в объеме, пишет xakep.ru.

Специалисты Akamai пишут, что атакующие не используют какие-то особенные новые техник,  в целом атаки построены по давно известным схемам. Но перенаправление весьма «тяжелых» ответов DNSSEC на IP-адреса жертв – это новая тактика, позволяющая злоумышленникам усилить атаку приблизительно в 8 раз. Средняя мощность такой атаки составляет 123,5 Гбит/сек.

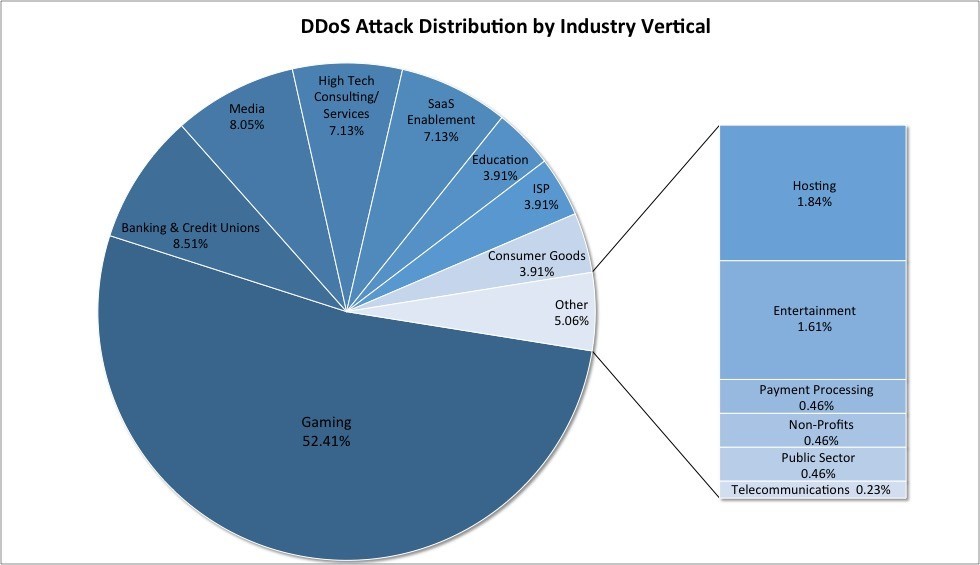
В основном DNSSEC-атаки направлены против игровой индустрии и финансового сектора.


Диаграмма демонстрирует распределение атак по различным отраслям бизнеса

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru