



Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Специалисты компании Akamai зафиксировали новую тенденцию в области усиленных DDoS-атак: теперь хакеры все чаще используют для этих целей протокол DNSSEC. В отчете компании сказано, что в период с ноября 2015 года и до текущего момента, было зафиксировано более 400 отраженных DNSSEC-атак.

Злоумышленники преимущественно используют домены в правительственной зоне .gov, дело в том, что в США такие домены обязаны поддерживать DNSSEC по закону.

Хотя протокол DNSSEC может защитить от доменного хакинга, он одновременно является и уязвимым местом, которое удобно эксплуатировать для DDoS. Все дело в стандартном ответе DNSSEC, который, помимо обычных данных о домене, содержит также множество связанной с аутентификацией информации. Так, стандартный ответ DNS имеет объем 512 байт, тогда как ответ DNSSEC, в зависимости от конфигурации, может достигать 4096 байт в объеме, пишет xakep.ru.

Специалисты Akamai пишут, что атакующие не используют какие-то особенные новые техник,  в целом атаки построены по давно известным схемам. Но перенаправление весьма «тяжелых» ответов DNSSEC на IP-адреса жертв – это новая тактика, позволяющая злоумышленникам усилить атаку приблизительно в 8 раз. Средняя мощность такой атаки составляет 123,5 Гбит/сек.

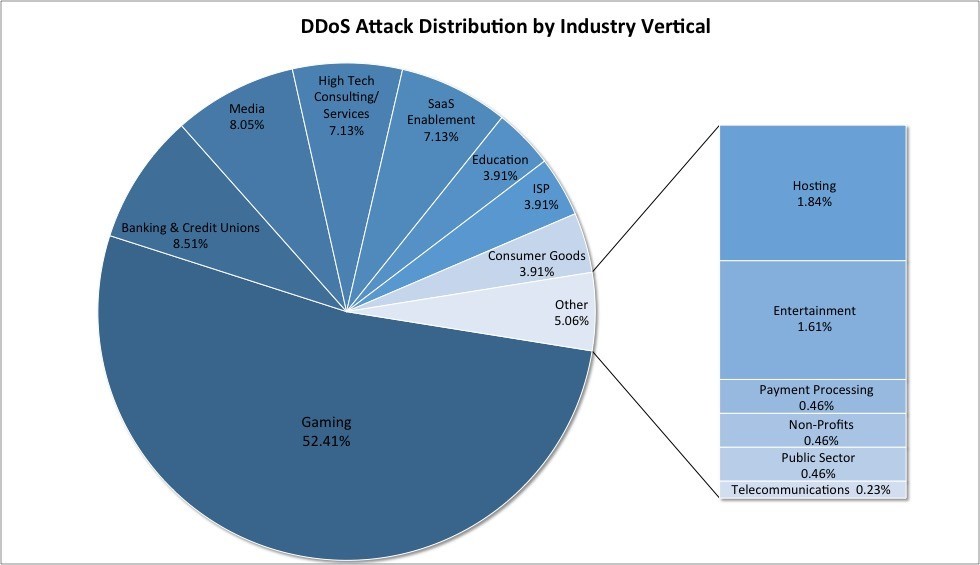
В основном DNSSEC-атаки направлены против игровой индустрии и финансового сектора.


Диаграмма демонстрирует распределение атак по различным отраслям бизнеса

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru