



Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Хакеры начали использовать протокол DNSSEC

Специалисты компании Akamai зафиксировали новую тенденцию в области усиленных DDoS-атак: теперь хакеры все чаще используют для этих целей протокол DNSSEC. В отчете компании сказано, что в период с ноября 2015 года и до текущего момента, было зафиксировано более 400 отраженных DNSSEC-атак.

Злоумышленники преимущественно используют домены в правительственной зоне .gov, дело в том, что в США такие домены обязаны поддерживать DNSSEC по закону.

Хотя протокол DNSSEC может защитить от доменного хакинга, он одновременно является и уязвимым местом, которое удобно эксплуатировать для DDoS. Все дело в стандартном ответе DNSSEC, который, помимо обычных данных о домене, содержит также множество связанной с аутентификацией информации. Так, стандартный ответ DNS имеет объем 512 байт, тогда как ответ DNSSEC, в зависимости от конфигурации, может достигать 4096 байт в объеме, пишет xakep.ru.

Специалисты Akamai пишут, что атакующие не используют какие-то особенные новые техник,  в целом атаки построены по давно известным схемам. Но перенаправление весьма «тяжелых» ответов DNSSEC на IP-адреса жертв – это новая тактика, позволяющая злоумышленникам усилить атаку приблизительно в 8 раз. Средняя мощность такой атаки составляет 123,5 Гбит/сек.

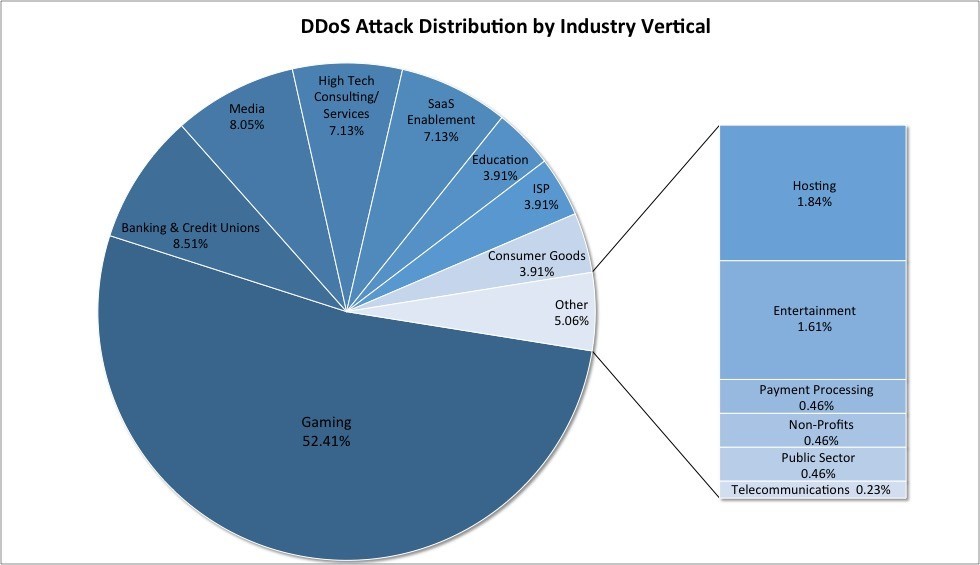
В основном DNSSEC-атаки направлены против игровой индустрии и финансового сектора.


Диаграмма демонстрирует распределение атак по различным отраслям бизнеса

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru