



ЛК выявила новые атаки шифровальщика Scatter

ЛК выявила новые атаки шифровальщика Scatter

ЛК  выявила новые атаки шифровальщика Scatter

«Лаборатория Касперского» предупреждает о новых атаках шифровальщика Scatter, различные модификации которого эксперты компании регистрировали на протяжении всего 2015 года. Жертвами зловреда становятся российские компании, работающие в сегменте среднего и малого бизнеса.

Новая волна активного распространения троянца началась 11 января.

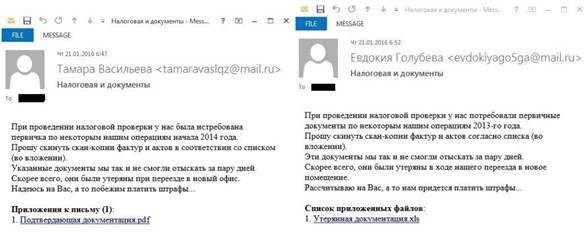
Злоумышленники действуют по отработанной схеме: сотрудник компании получает письмо, якобы отправленное представителем партнерской фирмы. В письме содержится информация о том, что при переезде были утеряны некие документы, касающиеся совместных операций, и просьба выслать их копии. При этом нигде в сообщении не упоминается название фирмы-отправителя.


Примеры фишинговых писем, содержащих троянец Scatter


В случае успешного заражения жертве предлагается заплатить за расшифровку файлов выкуп в биткойнах. При этом вымогатели предлагают пострадавшему бесплатно расшифровать три файла, но не любые, а те, которые кажутся злоумышленникам недостаточно важными.

Особенностью шифровальщика Scatter является наличие онлайн-чата для связи с представителем вымогателей. Чат находится на странице, где указаны количество зашифрованных файлов и условия выкупа.

Интересно, что зловред отказывается работать, если видит, что в системе присутствуют решения «Лаборатории Касперского».

«Крайне важно понимать, что уплата выкупа не гарантирует расшифровку файлов, но точно станет причиной дальнейшего развития и распространения троянцев. Единственное разумное решение в случае столкновения с кибермошенниками — это обратиться в правоохранительные органы. Сотрудникам всех небольших компаний следует быть внимательнее, чтобы не допустить заражения системы. Внимательно проверяйте, от кого вы получаете письма, и ни в коем случае не открывайте вложения, если не уверены в том, что отправитель вам знаком, ведь это может привести к безвозвратной потере ценных документов», — советует Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского».

Чтобы избежать заражения и минимизировать ущерб, «Лаборатория Касперского» рекомендует регулярно создавать резервные копии важных файлов; следить за настройками доступа к общим сетевым папкам, чтобы в случае заражения компьютера не пострадали данные на других машинах; не открывать файлы и ссылки, присланные неизвестными отправителями; и, конечно, использовать и своевременно обновлять надежное защитное решение.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru