



ЛК выявила новые атаки шифровальщика Scatter

ЛК выявила новые атаки шифровальщика Scatter

ЛК  выявила новые атаки шифровальщика Scatter

«Лаборатория Касперского» предупреждает о новых атаках шифровальщика Scatter, различные модификации которого эксперты компании регистрировали на протяжении всего 2015 года. Жертвами зловреда становятся российские компании, работающие в сегменте среднего и малого бизнеса.

Новая волна активного распространения троянца началась 11 января.

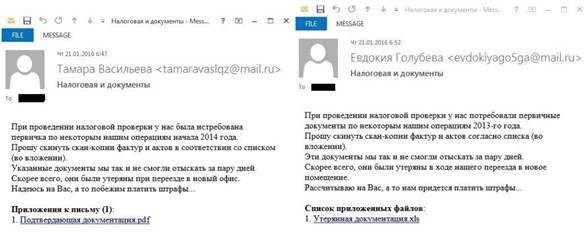
Злоумышленники действуют по отработанной схеме: сотрудник компании получает письмо, якобы отправленное представителем партнерской фирмы. В письме содержится информация о том, что при переезде были утеряны некие документы, касающиеся совместных операций, и просьба выслать их копии. При этом нигде в сообщении не упоминается название фирмы-отправителя.


Примеры фишинговых писем, содержащих троянец Scatter


В случае успешного заражения жертве предлагается заплатить за расшифровку файлов выкуп в биткойнах. При этом вымогатели предлагают пострадавшему бесплатно расшифровать три файла, но не любые, а те, которые кажутся злоумышленникам недостаточно важными.

Особенностью шифровальщика Scatter является наличие онлайн-чата для связи с представителем вымогателей. Чат находится на странице, где указаны количество зашифрованных файлов и условия выкупа.

Интересно, что зловред отказывается работать, если видит, что в системе присутствуют решения «Лаборатории Касперского».

«Крайне важно понимать, что уплата выкупа не гарантирует расшифровку файлов, но точно станет причиной дальнейшего развития и распространения троянцев. Единственное разумное решение в случае столкновения с кибермошенниками — это обратиться в правоохранительные органы. Сотрудникам всех небольших компаний следует быть внимательнее, чтобы не допустить заражения системы. Внимательно проверяйте, от кого вы получаете письма, и ни в коем случае не открывайте вложения, если не уверены в том, что отправитель вам знаком, ведь это может привести к безвозвратной потере ценных документов», — советует Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского».

Чтобы избежать заражения и минимизировать ущерб, «Лаборатория Касперского» рекомендует регулярно создавать резервные копии важных файлов; следить за настройками доступа к общим сетевым папкам, чтобы в случае заражения компьютера не пострадали данные на других машинах; не открывать файлы и ссылки, присланные неизвестными отправителями; и, конечно, использовать и своевременно обновлять надежное защитное решение.

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru