



ЛК выявила новые атаки шифровальщика Scatter

ЛК выявила новые атаки шифровальщика Scatter

ЛК  выявила новые атаки шифровальщика Scatter

«Лаборатория Касперского» предупреждает о новых атаках шифровальщика Scatter, различные модификации которого эксперты компании регистрировали на протяжении всего 2015 года. Жертвами зловреда становятся российские компании, работающие в сегменте среднего и малого бизнеса.

Новая волна активного распространения троянца началась 11 января.

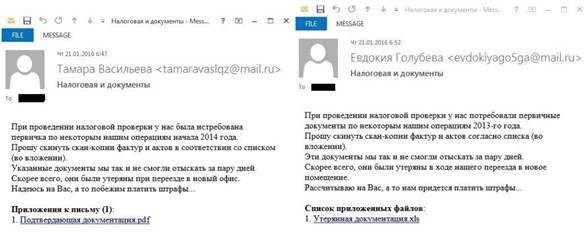
Злоумышленники действуют по отработанной схеме: сотрудник компании получает письмо, якобы отправленное представителем партнерской фирмы. В письме содержится информация о том, что при переезде были утеряны некие документы, касающиеся совместных операций, и просьба выслать их копии. При этом нигде в сообщении не упоминается название фирмы-отправителя.


Примеры фишинговых писем, содержащих троянец Scatter


В случае успешного заражения жертве предлагается заплатить за расшифровку файлов выкуп в биткойнах. При этом вымогатели предлагают пострадавшему бесплатно расшифровать три файла, но не любые, а те, которые кажутся злоумышленникам недостаточно важными.

Особенностью шифровальщика Scatter является наличие онлайн-чата для связи с представителем вымогателей. Чат находится на странице, где указаны количество зашифрованных файлов и условия выкупа.

Интересно, что зловред отказывается работать, если видит, что в системе присутствуют решения «Лаборатории Касперского».

«Крайне важно понимать, что уплата выкупа не гарантирует расшифровку файлов, но точно станет причиной дальнейшего развития и распространения троянцев. Единственное разумное решение в случае столкновения с кибермошенниками — это обратиться в правоохранительные органы. Сотрудникам всех небольших компаний следует быть внимательнее, чтобы не допустить заражения системы. Внимательно проверяйте, от кого вы получаете письма, и ни в коем случае не открывайте вложения, если не уверены в том, что отправитель вам знаком, ведь это может привести к безвозвратной потере ценных документов», — советует Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского».

Чтобы избежать заражения и минимизировать ущерб, «Лаборатория Касперского» рекомендует регулярно создавать резервные копии важных файлов; следить за настройками доступа к общим сетевым папкам, чтобы в случае заражения компьютера не пострадали данные на других машинах; не открывать файлы и ссылки, присланные неизвестными отправителями; и, конечно, использовать и своевременно обновлять надежное защитное решение.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru