



Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Компания Arbor Networks обнародовала 11 ежегодный отчет, рассказывающий о безопасности общемировой сетевой инфраструктуры. Документ составлен на основе данных, полученных от 354 респондентов, которыми выступили провайдеры, хостеры и мобильные операторы со всего мира.

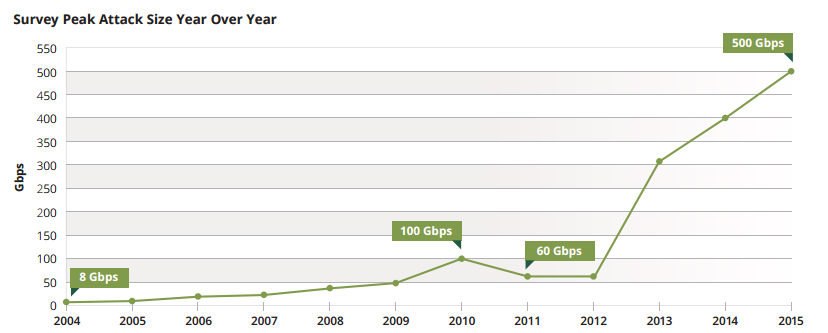
Согласно отчету, за прошедший год мощность DDoS-атак вновь возросла, установив новый рекорд: 500 Гбит/сек.

Хотя пару недель назад группа хакеров, называющая себя New World Hacking, заявила об осуществлении DDoS-атаки мощностью 605 Гбит/сек, никаких доказательств их «подвига» так и не было найдено. Таким образом, самой мощной атакой в истории по-прежнему оставалась атака мощностью 334 Гбит/сек, зафиксированная в прошлом году Arbor Networks, пишет xakep.ru.

Год 2015 продолжает тренд последних лет и снова поднимает планку мощности DDoS’а. За период с ноября 2014 года по ноябрь 2015 года различными респондентами был зафиксирован ряд атак, чья мощность достигала 450 Гбит/сек, 425 Гбит/сек и 337 Гбит/сек. В дополнение к этому одна неназванная компания и вовсе подверглась атаке мощностью 500 Гбит/сек, что является новым мировым рекордом.


Рост мощности атак в последние 11 лет


Специалисты Arbor Networks приводят и еще более неутешительную статистику: в 2014 году лишь 20% опрошенных компаний сообщали об атаках мощнее 50 Гбит/сек. В 2015 году уже почти 25% респондентов наблюдали атаки, чья пиковая мощность достигала 100 Гбит/сек. К тому же сразу пять респондентов сообщили  об атаках мощностью свыше 200 Гбит/сек.

В этом году активно набирают популярность атаки, направленные против облачных сервисов. Если в 2014 году они составляли 29%, теперь их уже 33%.

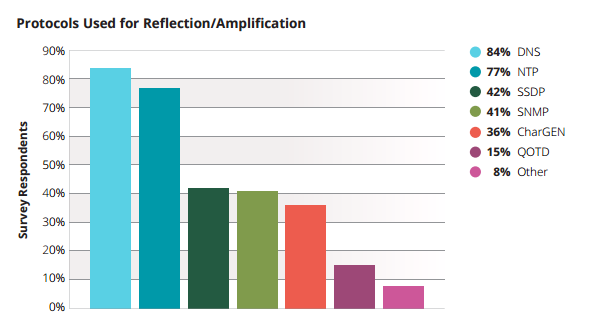
Не теряют актуальности отраженные и усиленные DDoS-атаки. Именно с их помощью злоумышленникам удается наращивать мощность до 500 Гбит/сек.


Статистика использования протоколов для отраженных/усиленных DDoS-атак


Но киберпреступники не стоят на месте и активно применяют новые техники. Так, 9% опрошенных компаний наблюдали атаки с использованием инфраструктуры IPv6. Впервые число атак направленных против DNS превысило число атак на HTTP, а количество SIP/VoIP атак увеличилось с 9% до 19%.

Ознакомиться с полной версией 120-страничного отчета можно здесь. Документ содержит не только свежую статистику о DDoS-атаках, но и в целом рассказывает об угрозах, которым за прошедший год подвергались компании по всему миру.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru