



Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Компания Arbor Networks обнародовала 11 ежегодный отчет, рассказывающий о безопасности общемировой сетевой инфраструктуры. Документ составлен на основе данных, полученных от 354 респондентов, которыми выступили провайдеры, хостеры и мобильные операторы со всего мира.

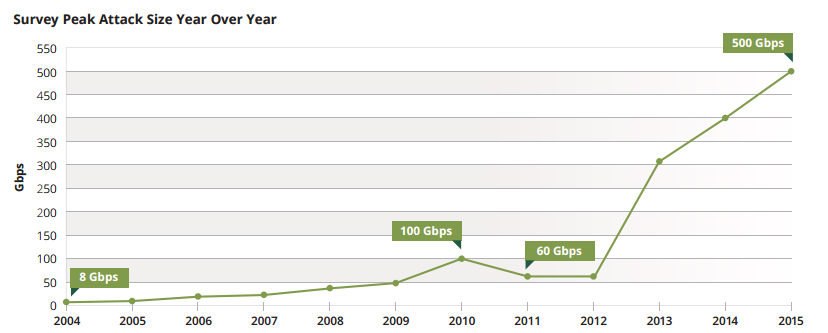
Согласно отчету, за прошедший год мощность DDoS-атак вновь возросла, установив новый рекорд: 500 Гбит/сек.

Хотя пару недель назад группа хакеров, называющая себя New World Hacking, заявила об осуществлении DDoS-атаки мощностью 605 Гбит/сек, никаких доказательств их «подвига» так и не было найдено. Таким образом, самой мощной атакой в истории по-прежнему оставалась атака мощностью 334 Гбит/сек, зафиксированная в прошлом году Arbor Networks, пишет xakep.ru.

Год 2015 продолжает тренд последних лет и снова поднимает планку мощности DDoS’а. За период с ноября 2014 года по ноябрь 2015 года различными респондентами был зафиксирован ряд атак, чья мощность достигала 450 Гбит/сек, 425 Гбит/сек и 337 Гбит/сек. В дополнение к этому одна неназванная компания и вовсе подверглась атаке мощностью 500 Гбит/сек, что является новым мировым рекордом.


Рост мощности атак в последние 11 лет


Специалисты Arbor Networks приводят и еще более неутешительную статистику: в 2014 году лишь 20% опрошенных компаний сообщали об атаках мощнее 50 Гбит/сек. В 2015 году уже почти 25% респондентов наблюдали атаки, чья пиковая мощность достигала 100 Гбит/сек. К тому же сразу пять респондентов сообщили  об атаках мощностью свыше 200 Гбит/сек.

В этом году активно набирают популярность атаки, направленные против облачных сервисов. Если в 2014 году они составляли 29%, теперь их уже 33%.

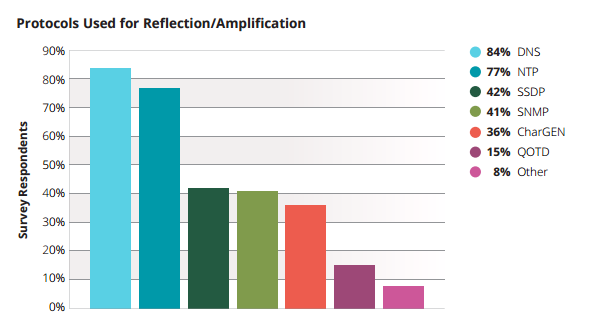
Не теряют актуальности отраженные и усиленные DDoS-атаки. Именно с их помощью злоумышленникам удается наращивать мощность до 500 Гбит/сек.


Статистика использования протоколов для отраженных/усиленных DDoS-атак


Но киберпреступники не стоят на месте и активно применяют новые техники. Так, 9% опрошенных компаний наблюдали атаки с использованием инфраструктуры IPv6. Впервые число атак направленных против DNS превысило число атак на HTTP, а количество SIP/VoIP атак увеличилось с 9% до 19%.

Ознакомиться с полной версией 120-страничного отчета можно здесь. Документ содержит не только свежую статистику о DDoS-атаках, но и в целом рассказывает об угрозах, которым за прошедший год подвергались компании по всему миру.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru