



Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Пиковая мощность DDoS-атак достигает 450-500 Гбит/сек

Компания Arbor Networks обнародовала 11 ежегодный отчет, рассказывающий о безопасности общемировой сетевой инфраструктуры. Документ составлен на основе данных, полученных от 354 респондентов, которыми выступили провайдеры, хостеры и мобильные операторы со всего мира.

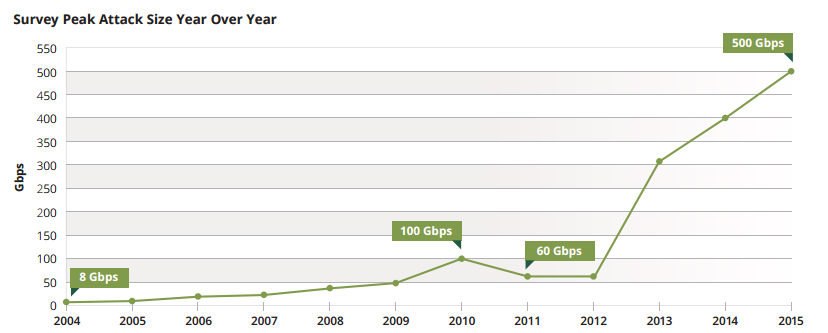
Согласно отчету, за прошедший год мощность DDoS-атак вновь возросла, установив новый рекорд: 500 Гбит/сек.

Хотя пару недель назад группа хакеров, называющая себя New World Hacking, заявила об осуществлении DDoS-атаки мощностью 605 Гбит/сек, никаких доказательств их «подвига» так и не было найдено. Таким образом, самой мощной атакой в истории по-прежнему оставалась атака мощностью 334 Гбит/сек, зафиксированная в прошлом году Arbor Networks, пишет xakep.ru.

Год 2015 продолжает тренд последних лет и снова поднимает планку мощности DDoS’а. За период с ноября 2014 года по ноябрь 2015 года различными респондентами был зафиксирован ряд атак, чья мощность достигала 450 Гбит/сек, 425 Гбит/сек и 337 Гбит/сек. В дополнение к этому одна неназванная компания и вовсе подверглась атаке мощностью 500 Гбит/сек, что является новым мировым рекордом.


Рост мощности атак в последние 11 лет


Специалисты Arbor Networks приводят и еще более неутешительную статистику: в 2014 году лишь 20% опрошенных компаний сообщали об атаках мощнее 50 Гбит/сек. В 2015 году уже почти 25% респондентов наблюдали атаки, чья пиковая мощность достигала 100 Гбит/сек. К тому же сразу пять респондентов сообщили  об атаках мощностью свыше 200 Гбит/сек.

В этом году активно набирают популярность атаки, направленные против облачных сервисов. Если в 2014 году они составляли 29%, теперь их уже 33%.

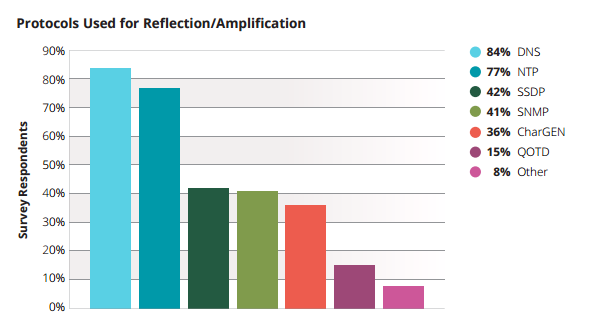
Не теряют актуальности отраженные и усиленные DDoS-атаки. Именно с их помощью злоумышленникам удается наращивать мощность до 500 Гбит/сек.


Статистика использования протоколов для отраженных/усиленных DDoS-атак


Но киберпреступники не стоят на месте и активно применяют новые техники. Так, 9% опрошенных компаний наблюдали атаки с использованием инфраструктуры IPv6. Впервые число атак направленных против DNS превысило число атак на HTTP, а количество SIP/VoIP атак увеличилось с 9% до 19%.

Ознакомиться с полной версией 120-страничного отчета можно здесь. Документ содержит не только свежую статистику о DDoS-атаках, но и в целом рассказывает об угрозах, которым за прошедший год подвергались компании по всему миру.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru