



Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Международная антивирусная компания ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  

 Эксперты отмечают четырехкратный рост числа уязвимостей в различных компонентах пользовательского режима ОС Windows в 2015 году. Эти уязвимости могут быть использованы для удаленного исполнения вредоносного кода на зараженном ПК или для получения атакующими максимальных привилегий в системе.

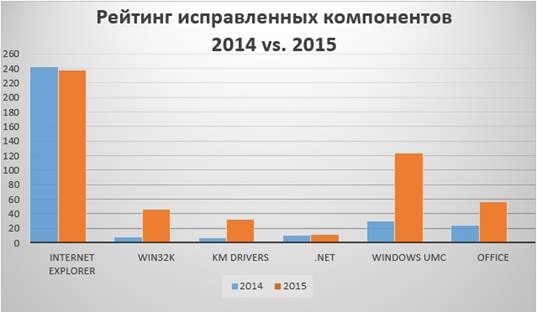
Второй год подряд большинство уязвимостей программных продуктов Microsoft приходится на Internet Explorer – 231 в 2015 году. Тем не менее, их число незначительно снизилось в сравнении с 2014 годом (243). Закрытые уязвимости браузера могли использоваться злоумышленниками для скрытой установки вредоносного ПО на зараженные устройства.


Рейтинг исправленных компонентов ОС Windows в 2014-2015 гг.


В новом браузере Microsoft Edge, представленном в 2015 году, в отчетный период закрыто 27 уязвимостей. Продукт использует усиленные настройки безопасности, которые по умолчанию выключены в Internet Explorer 11.

Некоторые уязвимости программных продуктов Microsoft эксплуатировались в атаках. В частности, уязвимость диспетчера монтирования дисков CVE-2015-1769 позволяла запускать произвольный код с USB-носителя с максимальными привилегиями. Она напоминает уязвимость, которая ранее использовалась для распространения червя Stuxnet. Уязвимость системного драйвера http.sys CVE-2015-1635 позволяла удаленно исполнить код, проводить DDoS-атаки или вызвать критическую системную ошибку Windows (BSoD).

В целом, в 2015 году Microsoft закрыла 571 уязвимость в своих продуктах, что на треть больше, чем в 2014 году. 

ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  " />
Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru