



Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Международная антивирусная компания ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  

 Эксперты отмечают четырехкратный рост числа уязвимостей в различных компонентах пользовательского режима ОС Windows в 2015 году. Эти уязвимости могут быть использованы для удаленного исполнения вредоносного кода на зараженном ПК или для получения атакующими максимальных привилегий в системе.

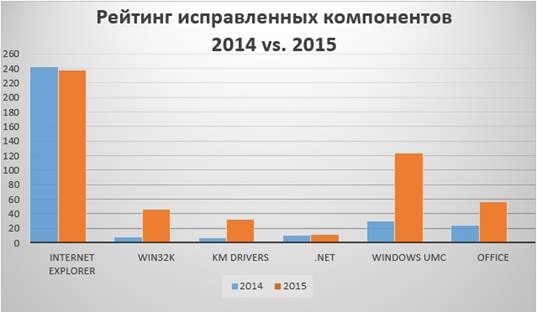
Второй год подряд большинство уязвимостей программных продуктов Microsoft приходится на Internet Explorer – 231 в 2015 году. Тем не менее, их число незначительно снизилось в сравнении с 2014 годом (243). Закрытые уязвимости браузера могли использоваться злоумышленниками для скрытой установки вредоносного ПО на зараженные устройства.


Рейтинг исправленных компонентов ОС Windows в 2014-2015 гг.


В новом браузере Microsoft Edge, представленном в 2015 году, в отчетный период закрыто 27 уязвимостей. Продукт использует усиленные настройки безопасности, которые по умолчанию выключены в Internet Explorer 11.

Некоторые уязвимости программных продуктов Microsoft эксплуатировались в атаках. В частности, уязвимость диспетчера монтирования дисков CVE-2015-1769 позволяла запускать произвольный код с USB-носителя с максимальными привилегиями. Она напоминает уязвимость, которая ранее использовалась для распространения червя Stuxnet. Уязвимость системного драйвера http.sys CVE-2015-1635 позволяла удаленно исполнить код, проводить DDoS-атаки или вызвать критическую системную ошибку Windows (BSoD).

В целом, в 2015 году Microsoft закрыла 571 уязвимость в своих продуктах, что на треть больше, чем в 2014 году. 

ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  " />
Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru