



Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Международная антивирусная компания ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  

 Эксперты отмечают четырехкратный рост числа уязвимостей в различных компонентах пользовательского режима ОС Windows в 2015 году. Эти уязвимости могут быть использованы для удаленного исполнения вредоносного кода на зараженном ПК или для получения атакующими максимальных привилегий в системе.

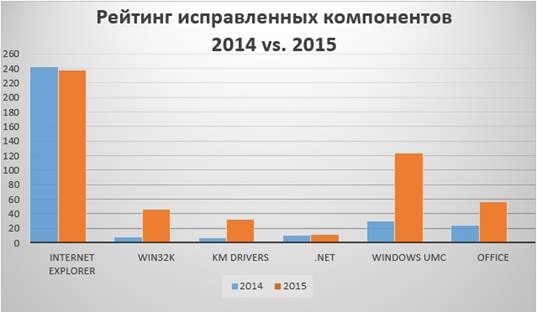
Второй год подряд большинство уязвимостей программных продуктов Microsoft приходится на Internet Explorer – 231 в 2015 году. Тем не менее, их число незначительно снизилось в сравнении с 2014 годом (243). Закрытые уязвимости браузера могли использоваться злоумышленниками для скрытой установки вредоносного ПО на зараженные устройства.


Рейтинг исправленных компонентов ОС Windows в 2014-2015 гг.


В новом браузере Microsoft Edge, представленном в 2015 году, в отчетный период закрыто 27 уязвимостей. Продукт использует усиленные настройки безопасности, которые по умолчанию выключены в Internet Explorer 11.

Некоторые уязвимости программных продуктов Microsoft эксплуатировались в атаках. В частности, уязвимость диспетчера монтирования дисков CVE-2015-1769 позволяла запускать произвольный код с USB-носителя с максимальными привилегиями. Она напоминает уязвимость, которая ранее использовалась для распространения червя Stuxnet. Уязвимость системного драйвера http.sys CVE-2015-1635 позволяла удаленно исполнить код, проводить DDoS-атаки или вызвать критическую системную ошибку Windows (BSoD).

В целом, в 2015 году Microsoft закрыла 571 уязвимость в своих продуктах, что на треть больше, чем в 2014 году. 

ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  " />
Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru