



Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Злоумышленники стали все чаще подделывать спам с вредоносными вложениями под официальные уведомления и деловые письма. Эксперты «Лаборатории Касперского» полагают, что подобные уловки помогают мошенникам усыпить бдительность пользователей и заставить их самостоятельно запустить прикрепленную к письму вредоносную программу или пройти по ссылке.

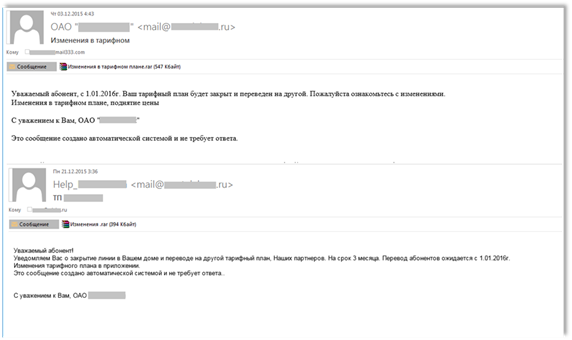
Так, в прошлом месяце в Рунете были обнаружены фальшивые уведомления с вредоносными вложениями, которые рассылались от имени крупной российской телекоммуникационной компании. Текст письма был очень похож на официальное сообщение от телеком-оператора, мошенники даже добавили фразу, что сообщение создано автоматически и не требует ответа. Для привлечения внимания пользователя злоумышленники выбрали тему изменения тарифных планов: подробности, как сообщалось в письме, можно было узнать, открыв вложение. В самом же вложении, разумеется, не было заявленной информации, зато содержался троянец.


Примеры спам-писем с вредоносными вложениями от имени известной телеком-компании


Примечательно, что в этих рассылках мошенники всеми возможными способами пытались убедить пользователя, что письмо легитимное. К примеру, в случае отправки сообщения с адреса, отличного от официального, они объясняли это «временными техническими проблемами с почтовым ящиком». В некоторых сообщениях злоумышленники акцентировали внимание на том, что вложение или ссылка проверены антивирусом. 

«Кажется, что уловки мошенников легко распознать, но, к сожалению, реальность такова, что жертвами киберпреступников ежедневно становится множество людей. И это не только домашние пользователи, но также сотрудники различных организаций, крупных и не очень. Злоумышленники могут придумывать самые разнообразные истории – от внезапной налоговой проверки и утери документов до поиска пропавшего коллеги. Именно поэтому мы всем рекомендуем не открывать подозрительные вложения, не переходить по ссылкам в письмах от незнакомых отправителей и, конечно же, пользоваться качественными защитными решениями», – комментирует ситуацию Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru