



Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security,  с июля по сентябрь 2009 года проводила детальное исследование трафика электронной почты в 867 компаниях, принадлежащих к 11 различным секторам экономики в 22 странах Америки и Европы. В общей сложности анализу было подвергнуто свыше 503 миллионов сообщений. 

Цель исследования заключалась в том, чтобы сравнить последствия спама и вредоносных кодов в различных секторах экономики. 


Луис Корронс, технический директор антивирусной лаборатории PandaLabs, говорит: “Нам было любопытно выяснить, в равной ли степени спам и другие угрозы, проникающие через электронную почту, поражают все компании, или же существуют определенные факторы, предрасполагающие компанию к заражению. Мы были удивлены, когда обнаружили ощутимые различия – до 12% – в коэффициенте нежелательной почты, получаемой предприятиями из различных секторов экономики". 

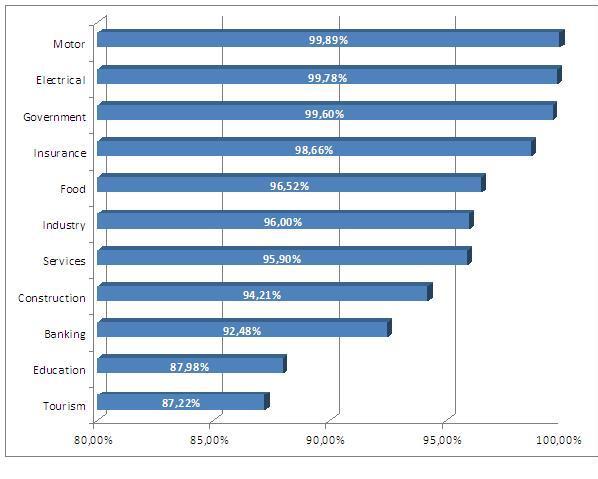
Главный вывод проведенного исследования - автомобильный и электротехнический секторы, а также правительственные организации являются основными получателями спама, имея коэффициенты 99,89%, 99,78% и 99,60% соответственно. Данный коэффициент представляет собой процентное соотношение спама и вредоносных сообщений относительно общего числа полученных электронных сообщений. Следовательно, это значит, что всего 0,11% от общего числа почты, получаемой компанией в автомобильном секторе, является легальной (в электротехническом секторе – 0,22%, а в правительственных организациях - 0,40%). 

Интересным открытием стал тот факт, что банковский сектор, который многие считают главной целью хакеров, находится практически в самом конце рейтинга с коэффициентом 92,48%. Образование и туризм замыкают рейтинг с показателями 87,98% и 87,22% соответственно. 

Однако не было отмечено особенных различий в темах спама, получаемого всеми предприятиями независимо от сектора экономики. Большинство сообщений (свыше 68%) было связано с фармацевтическими продуктами. За ними следует реклама различных подделок (18%) и сообщения сексуального характера (11%). 

Банковские трояны стали причиной 70% всех заражений. За ними следуют рекламные коды и шпионское ПО (22%), а менее 8% приходится на вирусы, черви и др. 

Чтобы помочь предприятиям быть в курсе происходящего и знать подробнее об угрозах информационной безопасности, компания Panda Security запустила кампанию по обучению и тренингу компаний под названием "Время для Вашего бизнеса" (Time for your business) (http://timeforyourbusiness.pandasecurity.com), в рамках которой рассматривается суть проблемы и варианты её решения.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru