



Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security,  с июля по сентябрь 2009 года проводила детальное исследование трафика электронной почты в 867 компаниях, принадлежащих к 11 различным секторам экономики в 22 странах Америки и Европы. В общей сложности анализу было подвергнуто свыше 503 миллионов сообщений. 

Цель исследования заключалась в том, чтобы сравнить последствия спама и вредоносных кодов в различных секторах экономики. 


Луис Корронс, технический директор антивирусной лаборатории PandaLabs, говорит: “Нам было любопытно выяснить, в равной ли степени спам и другие угрозы, проникающие через электронную почту, поражают все компании, или же существуют определенные факторы, предрасполагающие компанию к заражению. Мы были удивлены, когда обнаружили ощутимые различия – до 12% – в коэффициенте нежелательной почты, получаемой предприятиями из различных секторов экономики". 

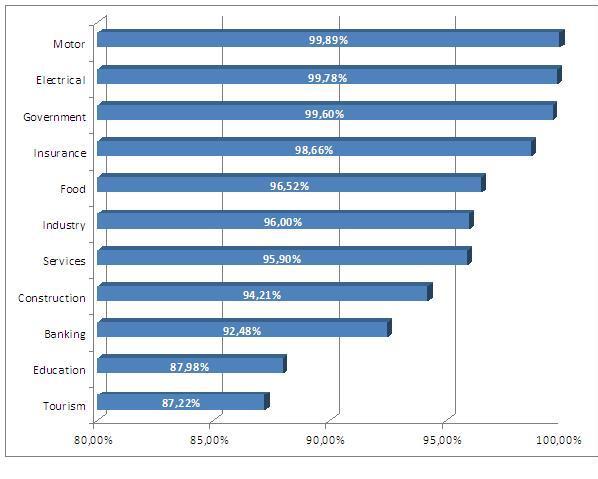
Главный вывод проведенного исследования - автомобильный и электротехнический секторы, а также правительственные организации являются основными получателями спама, имея коэффициенты 99,89%, 99,78% и 99,60% соответственно. Данный коэффициент представляет собой процентное соотношение спама и вредоносных сообщений относительно общего числа полученных электронных сообщений. Следовательно, это значит, что всего 0,11% от общего числа почты, получаемой компанией в автомобильном секторе, является легальной (в электротехническом секторе – 0,22%, а в правительственных организациях - 0,40%). 

Интересным открытием стал тот факт, что банковский сектор, который многие считают главной целью хакеров, находится практически в самом конце рейтинга с коэффициентом 92,48%. Образование и туризм замыкают рейтинг с показателями 87,98% и 87,22% соответственно. 

Однако не было отмечено особенных различий в темах спама, получаемого всеми предприятиями независимо от сектора экономики. Большинство сообщений (свыше 68%) было связано с фармацевтическими продуктами. За ними следует реклама различных подделок (18%) и сообщения сексуального характера (11%). 

Банковские трояны стали причиной 70% всех заражений. За ними следуют рекламные коды и шпионское ПО (22%), а менее 8% приходится на вирусы, черви и др. 

Чтобы помочь предприятиям быть в курсе происходящего и знать подробнее об угрозах информационной безопасности, компания Panda Security запустила кампанию по обучению и тренингу компаний под названием "Время для Вашего бизнеса" (Time for your business) (http://timeforyourbusiness.pandasecurity.com), в рамках которой рассматривается суть проблемы и варианты её решения.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru