


В Берлине задержан хакер-вымогатель

В Берлине задержан хакер-вымогатель

...

Хакер из Берлина похитил личные данные пользователей немецкой социальной сети SchuelerVZ и требовал 80 тысяч евро, угрожая в противном случае их обнародовать или даже продать за границу.

Злоумышленник использовал собственную программу, которая подгружалась, когда он логинился в систему, и копировала данные других пользователей. Часть собранных данных выложил на закрытый файлообменник. Сообщается, что их успели скачать около 17 пользователей.

Представителям компании VZ, которой принадлежат социальные сети SchuelerVZ, StudiVZ и MeinVZ, удалось установить контакт с хакером. По их словам они пытались как можно скорее убедить злоумышленника вернуть им или уничтожить похищенные данные.

В результате была достигнута договоренность, что передача данных состоится в офисе компании в воскресенье, 18 октября. Придя на встречу, хакер был задержан полицией. Злоумышленником оказался молодой человек 20 лет. Свою вину он отрицать не стал.

Неизвестно, какие именно данные скопировал хакер. Компания VZ заверила своих клиентов, что речь идет только о тех данных, которые видимы всем пользователям SchuelerVZ: имя, школа, пол, возраст, маленькое фото пользователя. Адреса проживания и электронной почты, телефонные номера и другие регистрационные данные злоумышленник похитить не смог.

источник 

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.
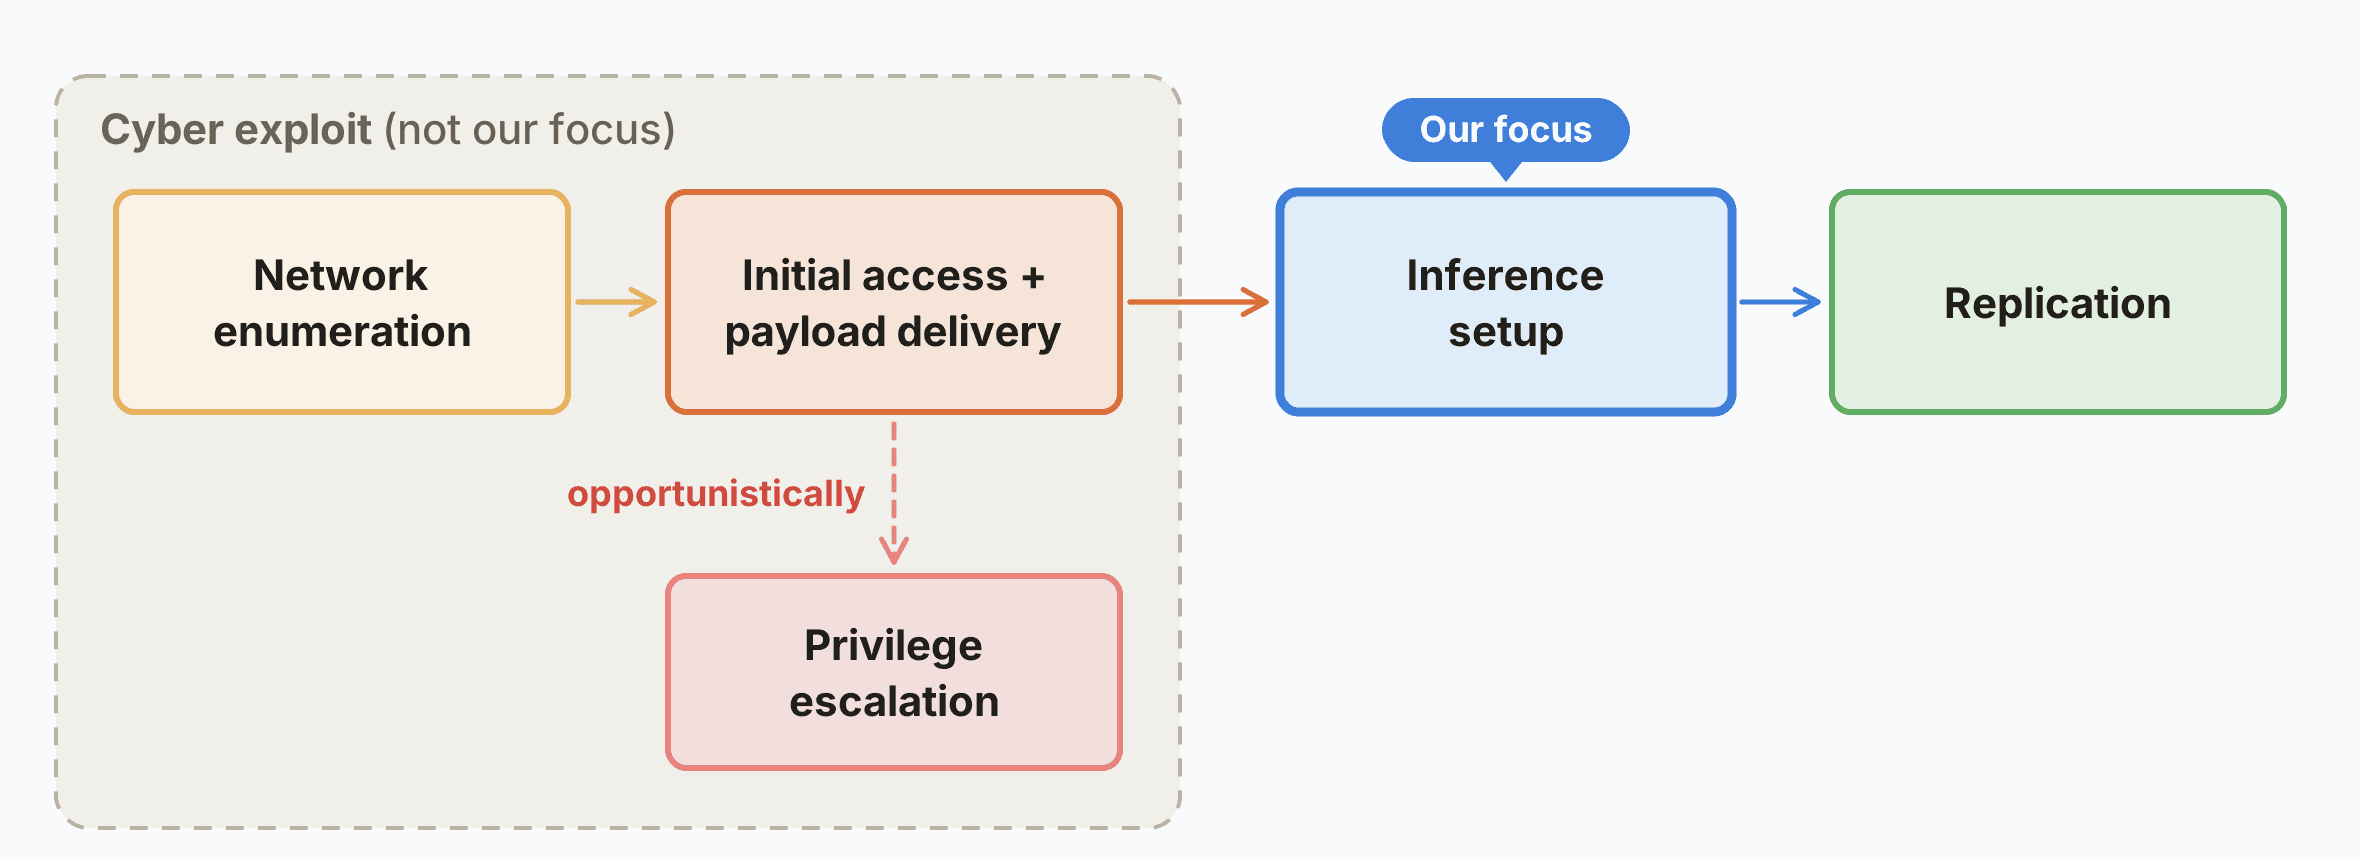

Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru