

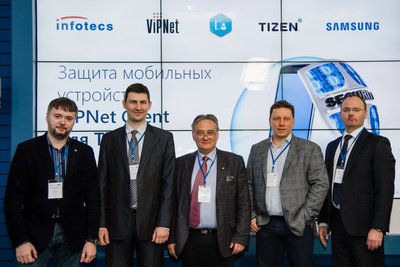

ИнфоТеКС и Samsung анонсировали релиз ViPNet Client для операционной системы Tizen

ИнфоТеКС и Samsung анонсировали релиз ViPNet Client для операционной системы Tizen

На приуроченной к выходу программного продукта пресс-конференции компании ИнфоТеКС и Samsung представили журналистам ViPNet Client for Tizen. 

Данное приложение обеспечивает защиту смартфонов и планшетов под управлением ОС Tizen  от сетевых атак и позволяет получать защищенный доступ к корпоративной сети.

ViPNet Client for Tizen знаменует очередной этап развития продукта. Версии приложения для Android и iOS, как и для Tizen, стали первыми VPN-клиентами для мобильных устройств на российском рынке. Необходимо отметить, что ViPNet Client for Tizen не требует прав суперпользователя для установки на смартфон или планшет. Разработка продукта сопровождалась не только разработкой самого СКЗИ, но и внесением существенных изменений в код Tizen VPN API, учитывающих российскую специфику требований регуляторов к СКЗИ. В настоящее время программный продукт подан на сертификацию в ФСБ России. Получение положительного заключения и сертификата будет анонсировано дополнительно.

Одна из ключевых особенностей, выгодно отличающая Tizen от других операционных платформ, имеющихся в данный момент на рынке – это максимальная открытость исходного кода. Этот фактор дает широкие возможности, как пользователям, так и разработчикам, позволяя по необходимости наращивать ее возможности под конкретные задачи организации.

Среди важнейших характеристик ОС Tizen – встроенные средства обеспечения безопасности данных и механизмы шифрования, средства контейнеризации приложений и данных, существенно сниженная требовательность к ресурсам, экономичность и уменьшенное энергопотребление. Благодаря таким характеристикам платформы значительно расширяются возможности российских компаний при построении комплексных современных цифровых систем организаций, обеспечивается высокий уровень информационной безопасности и эффективное взаимодействие устройств в рамках концепции «Интернет вещей». Платформа полностью обеспечивает совместимость с самыми современными стандартами web (W3C\HTML5\CSS3).

ОС Tizen успешно прошла государственную сертификацию по требованиям безопасности во ФСТЭК России, что подтверждает ее высокую степень защищенности, исключающую риск утечки конфиденциальной информации и доступ к ней третьих лиц.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru