


Взлом компании vBulletin породил в сети панику

Взлом компании vBulletin породил в сети панику

Разработчики платформы vBulletin представили обновление безопасности, вышедшее буквально несколько часов спустя после взлома самой компании. Для своих ресурсов vBulletin инициировала полный сброс паролей всех пользователей, подчеркнув, что серьезно относится к безопасности.

А также подозревает, что хакеры сумели похитить ID клиентов компании и пароли в зашифрованном виде. Практически одновременно с этим было представлено обновление для vBulletin версий 5.1.4-5.1.9, что заставило многих поверить в существование опасной 0day уязвимости.

Напомню, что в минувшие выходные хакер, скрывающийся под псевдонимом Coldzer0, взял на себя ответственность за взлом компаний vBulletin и Foxit Software. Злоумышленник представил множество доказательств, так что ему поверили, пишет xakep.ru.

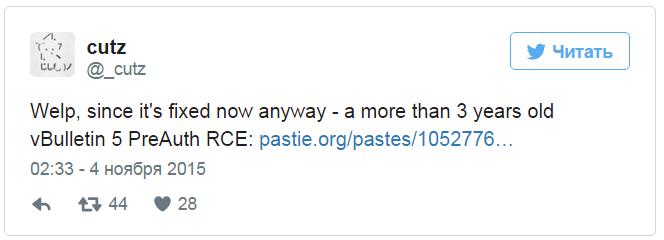
К тому же, вчера вечером (3 ноября 2015 года) некто cutz опубликовал в открытом доступе подробный анализ бага трехлетней давности, который позволял удаленно исполнить любой произвольный код на сайтах работающих с платформой vBulletin. Исследователь пишет: «Ну, раз этот баг уже исправлен — vBulletin 5 PreAuth RCE трехлетней давности». 


Пока компания не дает никаких официальных комментариев относительно происходящего, в сети нарастает тревога. Судя по всему, платформа vBulletin подвержена одной или ряду критических уязвимостей, и не совсем ясно, исправляет ли их свежий патч. Судя по всему, баг весьма опасен, так как позволяет злоумышленнику почти полностью перехватить контроль над сайтом, использующим форумы vBulletin. Так как повторять судьбу самой компании vBulletin, пострадавшей от взлома, никому не хочется, многие ресурсы (в их числе и Defcon.org) предпочли попросту отключить свои форумы, до выяснения всех обстоятельств.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru