Специалисты компании Cisco раскрыли масштабную хакерскую кампанию, основанную на использовании набора эксплоитов Angler. С помощью вымогательского софт хакеры зарабатывали порядка 30 млн долларов в год.
Специалисты сумели испортить киберпреступникам жизнь и нанесли серьезный удар по их инфраструктуре.
На «крупную рыбу» эксперты Cisco вышли в ходе изучения набора эксплоитов Angler, весьма популярного на черном рынке. На данный момент Angler – один из наиболее эффективных инструментов, так как, в конечном счете, он поражает порядка 40% столкнувшихся с ним пользователей. В основном Angler использует давно известные баги в браузерах и плагинах к ним (Adobe Flash Player, Java и так далее), но порой обновляется, и его арсенал пополняется 0day-уязвимостями, «заплаток» против которых нет, пишет xakep.ru.
Исследованием набора и его работы занималось подразделение Talos, совместно с лабораторией Level 3. Именно они заметили, что бОльшая часть инфицированных пользователей связывается с серверами провайдера Limestone Networks. Наладив контакт с провайдером и заручившись его поддержкой, эксперты продолжили расследование, изучив сервера, к которым обращались компьютеры жертв.
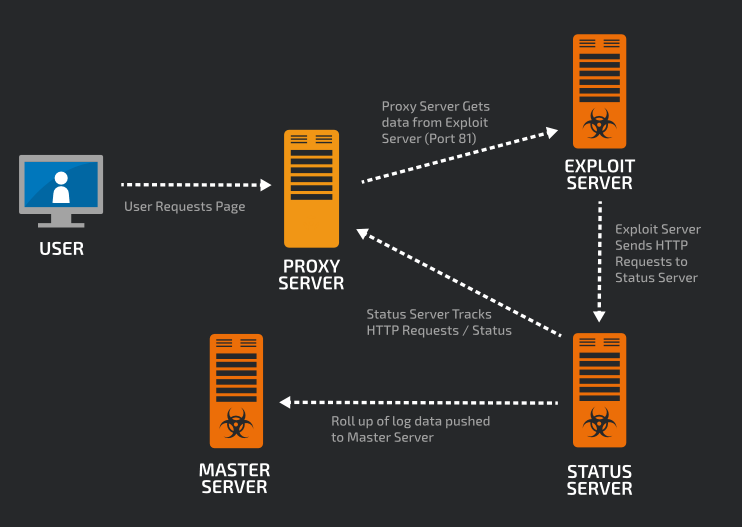
Атакующие держали для нужд операции лишь один экплоит-сервер (постоянно меняя IP-адреса), но так как его было важно оградить и защитить, эксплоиты распространялись через множество прокси. Также инфраструктура хакеров включала в себя сервер, занимавшийся мониторингом прокси и сбором данных о зараженных хостах. Большая часть задействованных в хакерской операции прокси-серверов, хостились именно в облаке провайдера Limestone Networks. Хакеры оплачивали услуги провайдера украденными банковскими картами разных стран. В отчете Talos упомянуто, что хакеры покупали 815 прокси в неделю.
Инфраструктура неизвестной хакерской группы
Провайдер, кстати, ничего на этой сделке не заработал, а наоборот потерял. Хакерская операция вылилась для Limestone Networks в $10 000 убытков за каждый месяц вредоносной активности. Дело в том, что люди, чьими карточками расплачивались хакеры, обнаружив мошенничество, оспаривали транзакции и возвращали свои деньги.
Обнаруженная экспертами Cisco группировка, оказалась ответственна за 50% всех атак с использованием Angler. Используя сотни прокси-серверов, киберпреступники атаковали ежедневно порядка 9000 пользователей. Если отталкиваться от того, что 40% этих атак удавались, заражению подвергалось 3600 пользователей в день. За месяц специалисты Cisco заметили активность 147 Angler-серверов. Получается, что за месяц хакеры заражали порядка 529 000 компьютеров.
Пытаясь подсчитать прибыть хакеров, специалисты Cisco вооружились исследованием проведенным ранее. Тогда полученные данные гласили, что в 62% случаев Angler распространяет вымогательский софт. Локеры требуют с каждой жертвы выкуп в размере $300. Если прибавить к этому исследование специалистов Symantec, которые выяснили, что вымогателям платят 2,9% пользователей, получится, что группировка обнаруженная Cisco, зарабатывала около 3 млн долларов в месяц, то есть порядка 34 млн долларов в год.
В результате данной операции были не только свернуты серверы, которые хакеры покупали у провайдера Limestone Networks, специалисты Cisco также обнаружили схожую активность у других поставщиков услуг, в том числе, у немецкой компании Hetzner. С другими провайдерами уже связались.
Подразделение Talos опубликовало подробную информацию о работе набора экплоитов, чтобы администраторам было легче провести анализ собственных сетей, опираясь на это данные. Также Cisco распространила через Snort правила для обнаружения и блокировки вредоносной активности, связанной с Angler.