


Через умные часы можно прочитать пароль жертвы по движению кисти

Через умные часы можно прочитать пароль жертвы по движению кисти

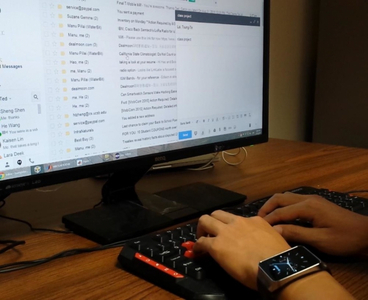
Носимые устройства все более популярны у пользователей. В последнее время пошла мода на фитнес-браслеты и умные часы. У часов есть два ценных свойства: 1) возможность установки сторонних приложений; 2) встроенные гироскопы с API для снятия показаний.

Этого достаточно для создания шпионского приложения, чтобы отслеживать нажатие клавиш. В современных мобильных ОС программные интерфейсы позволяют считывать показания акселерометра и гироскопа до 200 раз в секунду, пишет xakep.ru.

Получая информацию с сенсоров и перемещении запястья в пространстве, можно приблизительно угадывать, какие именно кнопки нажимает рука на клавиатуре. Правда, это лишь одна рука, но информации о половине символов из пароля уже достаточно, чтобы значительно упростить подбор пароля целиком.

Именно такое приложение под названием Motion Leaks through Smartwatch Sensors (MoLe) разработали студенты с факультета электрической и вычислительной техники университета штата Иллинойс под руководством профессораРомита Роя Чоудхури (Romit Roy Choudhury). Программа строит виртуальную 2D-карту клавиатуры, замеряет время между каждым нажатием и вектор смещения кисти, на основании чего предполагает, какая клавиша нажата.

Видео демонстрирующее принцип взлома

Разработанная программа работает для часов Samsung Gear Live, но никто не мешает адаптировать ее для другой модели умного гаджета.

Шпионский софт маскируется под какой-нибудь стандартный шагомер и получает доступ ко всем необходимым сенсорам, акселерометру и гироскопу, а заодно к личной информации пользователя, в том числе к электронным письмам, поисковым запросам и другим конфиденциальным документам.

Исследовательская работа получила грант Национального научного фонда США и была представлена на конференции MobiCom 2015 в начале сентября 2015 года.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru