


Хакеры из Украины атаковали крупнейший торрент-трекер

Хакеры из Украины атаковали крупнейший торрент-трекер

Крупнейший в России торрент-трекер (файлообменный сайт, где доступен, в том числе, нелицензионный контент и ПО) Rutracker.org стал жертвой хакеров. Ресурс, наряду с несколькими другими сайтами, подвергся мощной DDoS-атаке и в данный момент недоступен.

Первые проблемы у “Рутрекера”, самого популярного сайта такого рода в Рунете, начались днем в субботу – пользователи стали жаловаться в соцсетях на отсутствие доступа. Кроме того, на атаки жаловались представители ресурса “Двач” (популярный имиджборд – сайт, где важной частью общения являются изображения) и проекта “Роскомсвобода”. Сбои наблюдались и в работе других трекеров - Rutor.org и Torrentino.net, сообщает hitech.vesti.ru.

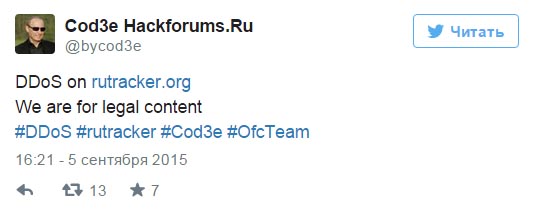
Вскоре после начала атак пользователь Twitter @bycod3e по сути взял на себя ответственность за них:


Сделанная на английском надпись гласит: “DDoS на rutracker.org. Мы за легальный контент”. В размещенном позже твите говорится: “Это не конец, это только начало :) Я скоро вернусь”. Однако веских доказательств связи между автором этих твитов, его якобы существующей “хакерской командой” OfcTeam и атакой пока нет.

Рано утром в понедельник Rutracker.org оставался недоступен, однако на момент публикации этой заметки уже восстановил работу. Сайт “Роскомсвободы” по адресу rublacklist.net пока не открывается. В воскресенье вечером некоторые пользователи также жаловались на недоступность сайта TJournal.ru, разместившего днем 6 сентября статью-расследование об атаках на трекеры.

В статье Twitter @bycod3e связывают с пользователем Bycod3e на форуме Hackforums.ru и пользователем “ВКонтакте” Артемом Стеганцовым. В качестве контактного номера у него указан номер украинской сети “Киевстар”. В переписке с представителем издания Стеганцов подтвердил, что “его команда” организовала DDoS, чтобы вывести из строя пиратские сайты или заставить их потратиться на приобретение защиты. Кроме того, он сообщил о планах “отключить/уничтожить сайты с детской порнографией и продажей наркотиков”. Также хакер подтвердил причастность к атакам на “Роскомсвободу” и “Двач”.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru