


Хакеры из Украины атаковали крупнейший торрент-трекер

Хакеры из Украины атаковали крупнейший торрент-трекер

Крупнейший в России торрент-трекер (файлообменный сайт, где доступен, в том числе, нелицензионный контент и ПО) Rutracker.org стал жертвой хакеров. Ресурс, наряду с несколькими другими сайтами, подвергся мощной DDoS-атаке и в данный момент недоступен.

Первые проблемы у “Рутрекера”, самого популярного сайта такого рода в Рунете, начались днем в субботу – пользователи стали жаловаться в соцсетях на отсутствие доступа. Кроме того, на атаки жаловались представители ресурса “Двач” (популярный имиджборд – сайт, где важной частью общения являются изображения) и проекта “Роскомсвобода”. Сбои наблюдались и в работе других трекеров - Rutor.org и Torrentino.net, сообщает hitech.vesti.ru.

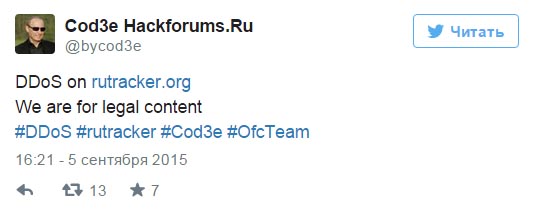
Вскоре после начала атак пользователь Twitter @bycod3e по сути взял на себя ответственность за них:


Сделанная на английском надпись гласит: “DDoS на rutracker.org. Мы за легальный контент”. В размещенном позже твите говорится: “Это не конец, это только начало :) Я скоро вернусь”. Однако веских доказательств связи между автором этих твитов, его якобы существующей “хакерской командой” OfcTeam и атакой пока нет.

Рано утром в понедельник Rutracker.org оставался недоступен, однако на момент публикации этой заметки уже восстановил работу. Сайт “Роскомсвободы” по адресу rublacklist.net пока не открывается. В воскресенье вечером некоторые пользователи также жаловались на недоступность сайта TJournal.ru, разместившего днем 6 сентября статью-расследование об атаках на трекеры.

В статье Twitter @bycod3e связывают с пользователем Bycod3e на форуме Hackforums.ru и пользователем “ВКонтакте” Артемом Стеганцовым. В качестве контактного номера у него указан номер украинской сети “Киевстар”. В переписке с представителем издания Стеганцов подтвердил, что “его команда” организовала DDoS, чтобы вывести из строя пиратские сайты или заставить их потратиться на приобретение защиты. Кроме того, он сообщил о планах “отключить/уничтожить сайты с детской порнографией и продажей наркотиков”. Также хакер подтвердил причастность к атакам на “Роскомсвободу” и “Двач”.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru