


США решили ответить Китаю за «взлом века», но не знают как

США решили ответить Китаю за «взлом века», но не знают как

Недавний взлом Управления кадровой службы США (Office of Personnel Management) не даёт покоя американцам. Они уверены, что за атакой стоит Китай, хотя публично такое чиновникам говорить нельзя. Теперь стало известно, что действия китайцев не останутся безнаказанными.

Газета NY Times опубликовала отчет, где со ссылкой на официальные источники утверждает: президент Обама уже отдал соответствующее распоряжение.

Правда, предстоит еще выбрать адекватный ответ. Вариантов тут много, пишет NY Times: от дипломатической ноты до хакерской атаки аналогичного масштаба с публикацией в онлайне секретных китайских документов. Другой варианта — вывод из строя или повреждение так называемого великого китайского файрвола, который фильтрует проходящий трафик, пишет xakep.ru.

Эту тему обсуждали на нескольких засекреченных собраниях, но так и не пришли к единому мнению. В собраниях участвовали в том числе директор АНБ и командующий Кибернетического командования США, подразделения вооруженных сил, которое находится в подчинении стратегического командования США.

Напомним, что из Управления кадровой службы похитили личную информацию на более чем 20 млн человек: практически на всех госслужащих, включая сотрудников спецслужб и посторонних людей, по которым проводилась проверка личности.


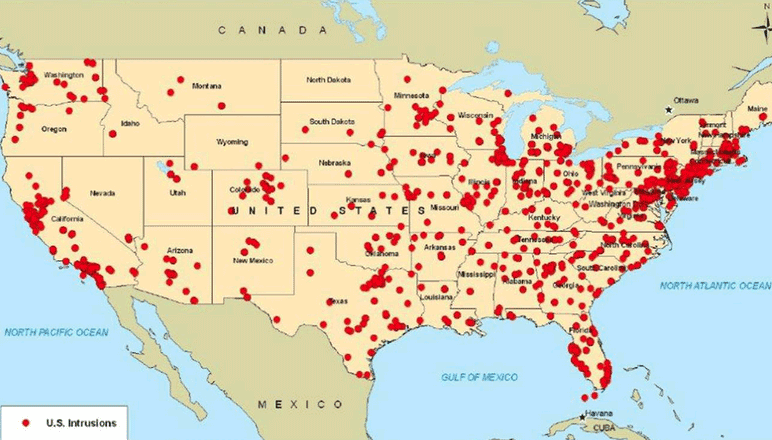
«Секретная» карта АНБ с изображением китайских атак на США

«Секретная» карта АНБ с изображением китайских атак на США


Если будет выбран слишком агрессивный ответ, то это может привести к эскалации конфликта с переходом в масштабную кибервойну. Целью США является не эскалация, а отпугивание противника. Непонятно, как это сделать наилучшим способом.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru