
Обнаружена незакрытая уязвимость в OS X

Обнаружена незакрытая уязвимость в OS X

Исследователь Стефан Эссер (Stefan Esser) опубликовал в своем блоге информацию о новой, работающей, уязвимости в последней версии Apple OS X. По словам Эссера, баг возник из-за новой функции, появившейся в OS X начиная с версии 10.10, позволяющей записывать сообщения об ошибках в произвольные файлы.

Уязвимость представлена в текущей версии OS X 10.10.4 (Yosemite), а также в бета-версии 10.10.5. В бета-версии 10.11 бага нет.

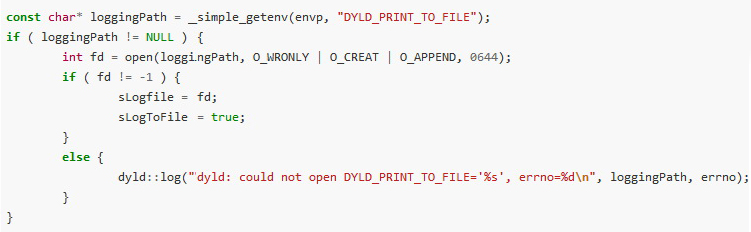
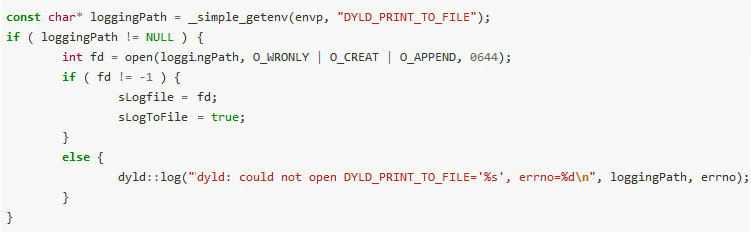
Эссер рассказал, что брешь сопряжена с переменной DYLD_PRINT_TO_FILE в динамическом компоновщике (dyld). Разработчики не применили в ее случае стандартных мер безопасности, что позволяет потенциальному атакующему создавать или открывать (с возможностью записи) произвольные файлы с root привилегиями, где угодно в файловой системе.

OS X

Представленный в блоге Эссера proof-of-concept атаки является локальным эксплоитом. Подобные баги часто используются в ситуациях, когда хакеру нужно повысить привилегии в системе, не принуждая пользователя вводить пароль, или в случае, когда у хакера имеется удаленный эксплоит, который сам по себе может исполнять код только с правами обычного пользователя, но не имеет root-доступа, пишет xakep.ru.

«Локальные эксплоты расцениваются как менее опасные, чем удаленные», — пишет Эссер, — «и все же их применяют для множества сценариев. В OS X десятки локальных эксплоитов. По-моему, они есть у всех».

Инженеры Apple уже в курсе проблемы, хотя Эссер и не сообщал им о своей находке, они заверили, что читали его изыскания. Вероятно, именно по этой причине уязвимости уже нет в бете 10.11.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru