


В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

Сразу несколько антивирусных компаний сообщили об обнаружении опасной, работающей 0day-уязвимости в Adobe Flash Player. Брешь и работающий эксплоит обнаружены среди информации, украденной у компании Hacking Team.

6 июля 2015 года всему миру стало известно о взломе компании Hacking Team, поставляющей спецслужбам (и не только им) шпионский и хакерский софт. Огромный 400-гигабайтный архив с самыми разными данными компании, от финансовых отчетов, до исходных кодов, стал достоянием общественности. Разобраться в таком объеме информации удалось не сразу, но вчера сразу несколько антивирусных компаний выпустили заявления о том, что среди данных архива содержится информация о работающих, незакрытых багах в Adobe Flash Player, передает xakep.ru.

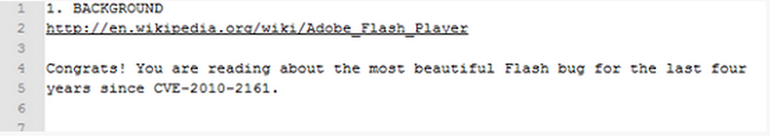
Аналитики Trend Micro сообщают, что обнаружили «по меньше мере три эксплоита». Один эксплоит, к примеру, работал с уязвимостью CVE-2015-0349, для которой в апреле уже вышел патч. Другим обнаруженным багом специалисты Hacking Team явно очень гордились, потому как поэтично описали его как: «самый прекрасный баг Flash за последние четыре года, со времен CVE-2010-2161».

Данная уязвимость нулевого дня работает в Windows и SELinux и действительно опасна, так как позволяет исполнить на удаленном компьютере произвольный код, в этом сходятся специалисты Symantec, Trend Micro и Eset. Багу подвержены буквально все браузеры: Google Chrome, Opera, Safari, MS Internet Explorer и даже MS Edge. К тому же в архиве, помимо proof-of-concept варианта, который может запустить калькулятор в Windows, содержался и рабочий, настоящий эксплоит, который уже гуляет по сети. Эксплоит использует use-after-free уязвимость в ByteArray объекте.

Антивирусные компании рекомендуют всем пользователям временно отключить Flash в браузерах. Adobe обещает выпустить патч со дня на день.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru