


В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

Сразу несколько антивирусных компаний сообщили об обнаружении опасной, работающей 0day-уязвимости в Adobe Flash Player. Брешь и работающий эксплоит обнаружены среди информации, украденной у компании Hacking Team.

6 июля 2015 года всему миру стало известно о взломе компании Hacking Team, поставляющей спецслужбам (и не только им) шпионский и хакерский софт. Огромный 400-гигабайтный архив с самыми разными данными компании, от финансовых отчетов, до исходных кодов, стал достоянием общественности. Разобраться в таком объеме информации удалось не сразу, но вчера сразу несколько антивирусных компаний выпустили заявления о том, что среди данных архива содержится информация о работающих, незакрытых багах в Adobe Flash Player, передает xakep.ru.

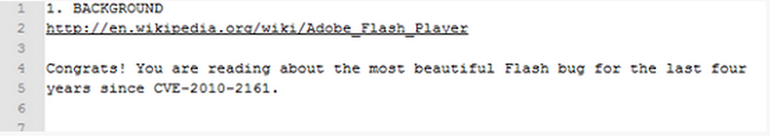
Аналитики Trend Micro сообщают, что обнаружили «по меньше мере три эксплоита». Один эксплоит, к примеру, работал с уязвимостью CVE-2015-0349, для которой в апреле уже вышел патч. Другим обнаруженным багом специалисты Hacking Team явно очень гордились, потому как поэтично описали его как: «самый прекрасный баг Flash за последние четыре года, со времен CVE-2010-2161».

Данная уязвимость нулевого дня работает в Windows и SELinux и действительно опасна, так как позволяет исполнить на удаленном компьютере произвольный код, в этом сходятся специалисты Symantec, Trend Micro и Eset. Багу подвержены буквально все браузеры: Google Chrome, Opera, Safari, MS Internet Explorer и даже MS Edge. К тому же в архиве, помимо proof-of-concept варианта, который может запустить калькулятор в Windows, содержался и рабочий, настоящий эксплоит, который уже гуляет по сети. Эксплоит использует use-after-free уязвимость в ByteArray объекте.

Антивирусные компании рекомендуют всем пользователям временно отключить Flash в браузерах. Adobe обещает выпустить патч со дня на день.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru