


Cloud DC готовится защищать персональные данные своих клиентов

Cloud DC готовится защищать персональные данные своих клиентов

Cloud DC готовится защищать персональные данные своих клиентов

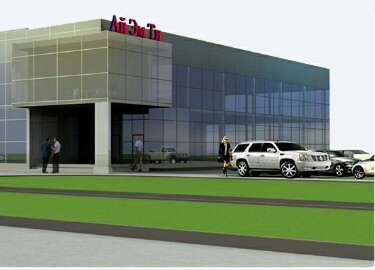
Компания "Ай Эм Ти" торжественно открыла свой первый центр обработки данных Cloud DC Moscow 1, который спроектирован в соответствии с требованиями Tier III, разработанными для ЦОДов в Uptime Institute. Причём, построенный компанией ЦОД изначально проектировался и строился с расчётом на облачные вычисления, то есть в нём будет установлено только собственное оборудование компании с использованием энергетически эффективных технологий. Компания планирует предлагать услуги аренды инфраструктуры (IaaS) для двух платформ Windows Azure и OpenStack.

В качестве платформы для OpenStack предполагается использовать дистрибутив Mirantis, в котором, собственно, есть в том числе и интерфейс для управления облаком. Ещё одной особенностью Cloud DC является то, что он построен в оффшорной зоне Алабышево, где не действует российское налоговое законодательство, но чья территория всё-таки считается Россией, то есть в Cloud DC вполне можно будет хранить персональные данные россиян после 1 сентября, но на нерастоможенном оборудовании.

Компания позаботилась о безопасности уже во время строительства здания ЦОДа, в котором предусмотрена защита от взрыва, атаки с помощью автомобилей и других попыток физического проникновения и воздействия. "Если к нам придут представители спецслужб и попытаются изъять конкретный сервер, то нам будет трудно сказать в каком конкретном сервере располагаются данные интересующих их клиентов, - пояснил генеральный директор "Ай Эм Ти" Сергей Кондратьев. - Ну, не будут же они вывозить все тристо тонн серверного железа." Периметр же охраняется с помощью современных средств видеонаблюдения, и даже если террористы попытаются прорваться в ЦОД на машине - предусмотрена специальная стена, защищающая серверные комнаты. При отключении внешнего питания мощности дизель-генераторов должно хватить не только на работу серверов, но и для обеспечения работы системы видеонаблюдения. Таким образом, с точки зрения физической безопасности ЦОД является одним из наиболее защищённых.

В качестве же серверного оборудования компания планирует использовать сервера Supermicro, в качестве сетевого - устройства Juniper. Пока в планах компании заполнить до конца года 50 монтажных стоек оборудованием, а в течение следующего года - добавить к ним ещё сто стоек. Ожидается, что в Россию будут активно переноситься базы персональных данных россиян, что подхлестнет интерес к услугам аренды облачной инфраструктуры, которая расположена на территории России. Именно поэтому компания рассчитывает до конца лета провести тест на операционную устойчивость от Uptime Institute и уже начать представлять услуги аренды.

В качестве средств защиты планируется использовать устройства контроля действий привилегированных пользователей Wallix и анализа системных журналов Balabit. Предполагается, что пользователи будут самостоятельно разворачивать средства защиты своей облачной инфраструктуры в виртуальных машинах - сейчас набор их достаточно большой. Владелец Cloud DC также планирует проводить тексты на проникновение, чтобы оценить насколько защищена его инфраструктура от внешних воздействий. Компания рассчитывает получить все необходимые документы, подтверждающие возможность обработки персональных данных в соответствии с требованиями российского законодательства, хотя сейчас требования для облачных инфраструктур ещё не устоялось. В дальнейшем компания планирует построить дополнительный корпус под бизнес-инкубатор и вторую очередь своего ЦОДа.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru