


Создатель вредоносной программы блокировал отчёт о проблеме под предлогом нарушения авторских прав

Создатель вредоносной программы блокировал отчёт о проблеме

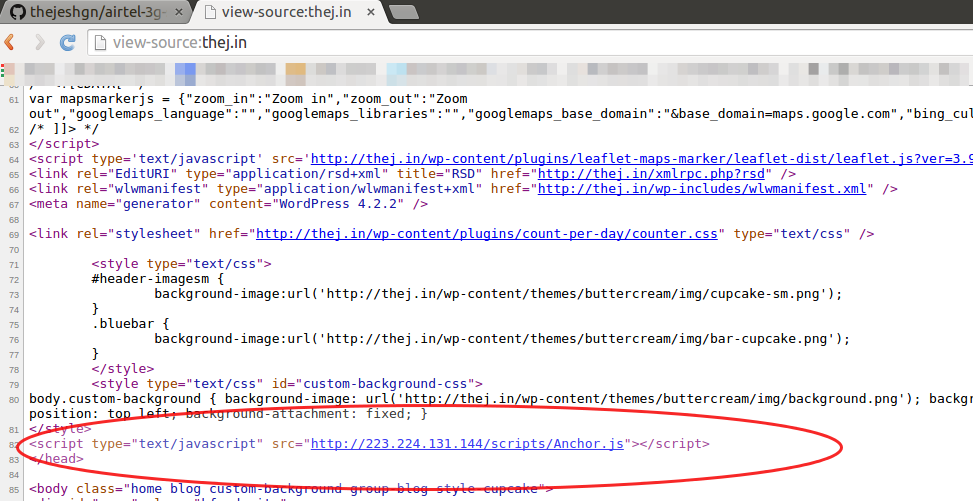
Пользователь одного из индийских операторов связи выявил факт внедрения в незашифрованный трафик абонентов вредоносного JavaScript-кода, подставляющего на открываемые с мобильных устройств страницы сторонние рекламные блоки.

Израильская компания Flash Networks, выпускающая продукт Flash Networks Layer8, который можно отнести к категории вредоносного ПО, совершающего MITM-атаку для принудительного показа непрошенной рекламы на чужих сайтах (AdWare), совершила невероятный шаг - воспользовалась действующим в США Законом об авторском праве в цифровую эпоху (DMCA) для блокировки отчёта о проблеме.

В частности, в GitHub был отправлен DMCA-запрос, указывающий, что размещённый в отчёте JavaScript-код, внедряемый для показа рекламы, а также скриншот с показом метода его подстановки, нарушают интеллектуальную собственность разработчика проприетарного ПО Flash Networks Layer8. Примечательно, что указанный JavaScript-код публично распространяется с сайта Layer8 и загружается в любой браузер при открытии связанных с ним страниц. GitHub был вынужден заблокировать страницу с отчётом. Копии заблокированной страницы можно найти в Google Cache и archive.is, пишет opennet.ru.

Кроме запроса о блокировке, автору отчёта от лица юридической компании был направлен запрос, требующий удалить все упоминания о проблеме под угрозой судебного преследования.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru