


Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Исследователи из компании ESET опубликовали результаты анализа нового вредоносного ПО Moose, поражающего различные типы портативных сетевых устройств на базе Linux, от DSL-модемов и домашних маршрутизаторов до систем видеонаблюдения и медицинских устройств, имеющих выход в интернет.

Наибольшее распространение червь получил на устройствах Actiontec, Hik Vision, Netgear, Synology, TP-Link, ZyXEL и Zhone. Основным методом проникновения червя является подбор типовых паролей.

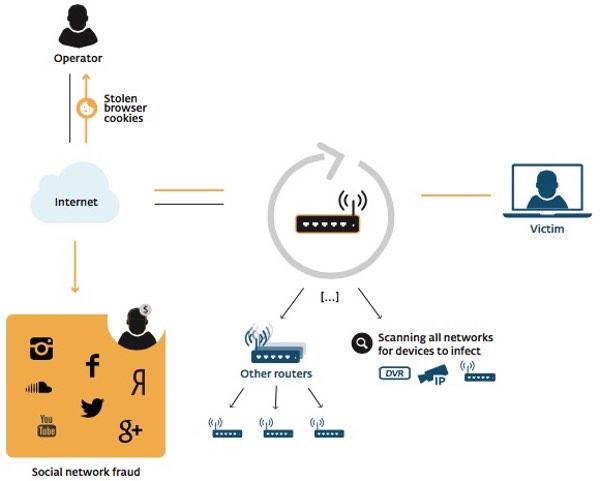
Из взломанных устройств формируется сеть, выполняющая мошеннические действия в социальных сетях через манипуляцию фиктивными аккаутами. Владельцы данной сети пытаются заработать через продажу лайков, фиктивных подписчиков и накручивании посещаемости в социальных сетях Twitter, Instagram, Vine, Youtube, Facebook и Google+. Для поднятия веса участвующих в накрутке фиктивных аккаунтов червь пытается использовать и реальные аккаунты пользователей, получая контроль над ними благодаря перехвату незашифрованных браузерных Cookie и подмены настроек DNS с перенаправлением пользователя на подставные сайты.

Червь также занимается сканированием сетей на предмет наличия слабозащищённых устройств и атаки на них. В результате сканирования, которое проводится для подсети текущего ISP, интранет адресов и случайно сгенерированной сети, выявляются устройства с открытым портом telnet и выполняется попытка подбора часто используемых параметров входа. В случае успеха, червь запускает свою копию на устройстве и начинает анализировать транзитный трафик, сканировать другие сети и запускает специальный прокси для отправки запросов к социальным сетям. Для предотвращения двойного заражения, червь вешает на сетевой порт 10073 специальный обработчик. Mooseь не сохраняет себя в системе и для его удаления достаточно перезагрузить устройство.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru