

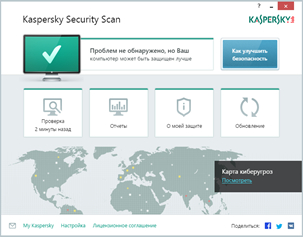

Kaspersky Security Scan бесплатно подскажет, как устранить выявленные уязвимости

Обновленный Kaspersky Security Scan подскажет, как устранить уязвимости

«Лаборатория Касперского» представляет новую версию Kaspersky Security Scan – бесплатного решения для компьютеров под управлением Windows. Теперь продукт не только поможет выявить вредоносное ПО и уязвимости в настройках операционной системы, но и предоставит советы по решению каждой из найденных проблем.

Kaspersky Security Scan позволяет быстро провести проверку системы на заражение и работает, даже если на компьютере присутствует другое защитное решение. Однако, как показывает статистика, 19% компьютеров, на которые в течение первого квартала этого года производилась установка продукта, не имели защиты – антивирусные решения или отсутствовали, или были отключены.

Неудивительно, что за этот же период Kaspersky Security Scan обнаружил вредоносное ПО почти на каждом пятом (18%) проверенном компьютере, а признаки потенциальных проблем – такие как, например, заблокированные системные процессы и скрытые файлы – были найдены на 40% компьютеров.

Помимо обнаружения компьютерных угроз обновленная версия Kaspersky Security Scan предоставляет советы по нейтрализации каждой из них. К примеру, пользователю могут предложить изменить настройки ОС — полная информация о текущих системных настройках отображается в главном окне Kaspersky Security Scan. Также в обновленной версии пользователь дополнительно может указать дни, по которым он желает производить автоматические проверки.

«Важно помнить, что подобные бесплатные решения, без сомнения, полезны, но не могут служить заменой защиты класса Internet Security, так как приемы киберзлоумышленников давно вышли за пределы одного только вредоносного ПО, – рассказывает Владимир Заполянский, руководитель управления продуктового и технологического маркетинга «Лаборатории Касперского». – Сканер дает возможность быстро проверить компьютер на потенциальные риски, когда нет других вариантов, или же дополнить имеющийся антивирус для усиления безопасности. В остальных случаях следует на постоянной основе пользоваться комплексным решением, которое обеспечивает многоуровневую защиту».

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru