

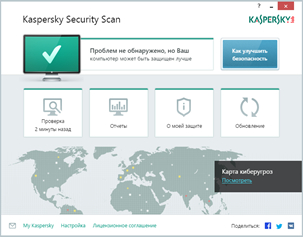

Kaspersky Security Scan бесплатно подскажет, как устранить выявленные уязвимости

Обновленный Kaspersky Security Scan подскажет, как устранить уязвимости

«Лаборатория Касперского» представляет новую версию Kaspersky Security Scan – бесплатного решения для компьютеров под управлением Windows. Теперь продукт не только поможет выявить вредоносное ПО и уязвимости в настройках операционной системы, но и предоставит советы по решению каждой из найденных проблем.

Kaspersky Security Scan позволяет быстро провести проверку системы на заражение и работает, даже если на компьютере присутствует другое защитное решение. Однако, как показывает статистика, 19% компьютеров, на которые в течение первого квартала этого года производилась установка продукта, не имели защиты – антивирусные решения или отсутствовали, или были отключены.

Неудивительно, что за этот же период Kaspersky Security Scan обнаружил вредоносное ПО почти на каждом пятом (18%) проверенном компьютере, а признаки потенциальных проблем – такие как, например, заблокированные системные процессы и скрытые файлы – были найдены на 40% компьютеров.

Помимо обнаружения компьютерных угроз обновленная версия Kaspersky Security Scan предоставляет советы по нейтрализации каждой из них. К примеру, пользователю могут предложить изменить настройки ОС — полная информация о текущих системных настройках отображается в главном окне Kaspersky Security Scan. Также в обновленной версии пользователь дополнительно может указать дни, по которым он желает производить автоматические проверки.

«Важно помнить, что подобные бесплатные решения, без сомнения, полезны, но не могут служить заменой защиты класса Internet Security, так как приемы киберзлоумышленников давно вышли за пределы одного только вредоносного ПО, – рассказывает Владимир Заполянский, руководитель управления продуктового и технологического маркетинга «Лаборатории Касперского». – Сканер дает возможность быстро проверить компьютер на потенциальные риски, когда нет других вариантов, или же дополнить имеющийся антивирус для усиления безопасности. В остальных случаях следует на постоянной основе пользоваться комплексным решением, которое обеспечивает многоуровневую защиту».

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru