

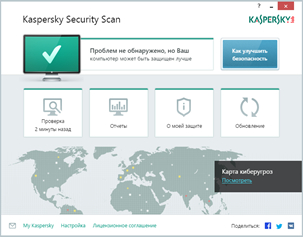

Kaspersky Security Scan бесплатно подскажет, как устранить выявленные уязвимости

Обновленный Kaspersky Security Scan подскажет, как устранить уязвимости

«Лаборатория Касперского» представляет новую версию Kaspersky Security Scan – бесплатного решения для компьютеров под управлением Windows. Теперь продукт не только поможет выявить вредоносное ПО и уязвимости в настройках операционной системы, но и предоставит советы по решению каждой из найденных проблем.

Kaspersky Security Scan позволяет быстро провести проверку системы на заражение и работает, даже если на компьютере присутствует другое защитное решение. Однако, как показывает статистика, 19% компьютеров, на которые в течение первого квартала этого года производилась установка продукта, не имели защиты – антивирусные решения или отсутствовали, или были отключены.

Неудивительно, что за этот же период Kaspersky Security Scan обнаружил вредоносное ПО почти на каждом пятом (18%) проверенном компьютере, а признаки потенциальных проблем – такие как, например, заблокированные системные процессы и скрытые файлы – были найдены на 40% компьютеров.

Помимо обнаружения компьютерных угроз обновленная версия Kaspersky Security Scan предоставляет советы по нейтрализации каждой из них. К примеру, пользователю могут предложить изменить настройки ОС — полная информация о текущих системных настройках отображается в главном окне Kaspersky Security Scan. Также в обновленной версии пользователь дополнительно может указать дни, по которым он желает производить автоматические проверки.

«Важно помнить, что подобные бесплатные решения, без сомнения, полезны, но не могут служить заменой защиты класса Internet Security, так как приемы киберзлоумышленников давно вышли за пределы одного только вредоносного ПО, – рассказывает Владимир Заполянский, руководитель управления продуктового и технологического маркетинга «Лаборатории Касперского». – Сканер дает возможность быстро проверить компьютер на потенциальные риски, когда нет других вариантов, или же дополнить имеющийся антивирус для усиления безопасности. В остальных случаях следует на постоянной основе пользоваться комплексным решением, которое обеспечивает многоуровневую защиту».

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru