

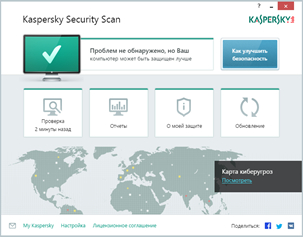

Kaspersky Security Scan бесплатно подскажет, как устранить выявленные уязвимости

Обновленный Kaspersky Security Scan подскажет, как устранить уязвимости

«Лаборатория Касперского» представляет новую версию Kaspersky Security Scan – бесплатного решения для компьютеров под управлением Windows. Теперь продукт не только поможет выявить вредоносное ПО и уязвимости в настройках операционной системы, но и предоставит советы по решению каждой из найденных проблем.

Kaspersky Security Scan позволяет быстро провести проверку системы на заражение и работает, даже если на компьютере присутствует другое защитное решение. Однако, как показывает статистика, 19% компьютеров, на которые в течение первого квартала этого года производилась установка продукта, не имели защиты – антивирусные решения или отсутствовали, или были отключены.

Неудивительно, что за этот же период Kaspersky Security Scan обнаружил вредоносное ПО почти на каждом пятом (18%) проверенном компьютере, а признаки потенциальных проблем – такие как, например, заблокированные системные процессы и скрытые файлы – были найдены на 40% компьютеров.

Помимо обнаружения компьютерных угроз обновленная версия Kaspersky Security Scan предоставляет советы по нейтрализации каждой из них. К примеру, пользователю могут предложить изменить настройки ОС — полная информация о текущих системных настройках отображается в главном окне Kaspersky Security Scan. Также в обновленной версии пользователь дополнительно может указать дни, по которым он желает производить автоматические проверки.

«Важно помнить, что подобные бесплатные решения, без сомнения, полезны, но не могут служить заменой защиты класса Internet Security, так как приемы киберзлоумышленников давно вышли за пределы одного только вредоносного ПО, – рассказывает Владимир Заполянский, руководитель управления продуктового и технологического маркетинга «Лаборатории Касперского». – Сканер дает возможность быстро проверить компьютер на потенциальные риски, когда нет других вариантов, или же дополнить имеющийся антивирус для усиления безопасности. В остальных случаях следует на постоянной основе пользоваться комплексным решением, которое обеспечивает многоуровневую защиту».

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru