

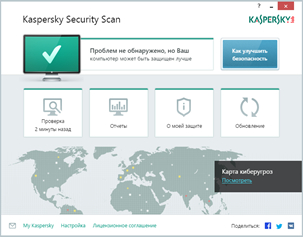

Kaspersky Security Scan бесплатно подскажет, как устранить выявленные уязвимости

Обновленный Kaspersky Security Scan подскажет, как устранить уязвимости

«Лаборатория Касперского» представляет новую версию Kaspersky Security Scan – бесплатного решения для компьютеров под управлением Windows. Теперь продукт не только поможет выявить вредоносное ПО и уязвимости в настройках операционной системы, но и предоставит советы по решению каждой из найденных проблем.

Kaspersky Security Scan позволяет быстро провести проверку системы на заражение и работает, даже если на компьютере присутствует другое защитное решение. Однако, как показывает статистика, 19% компьютеров, на которые в течение первого квартала этого года производилась установка продукта, не имели защиты – антивирусные решения или отсутствовали, или были отключены.

Неудивительно, что за этот же период Kaspersky Security Scan обнаружил вредоносное ПО почти на каждом пятом (18%) проверенном компьютере, а признаки потенциальных проблем – такие как, например, заблокированные системные процессы и скрытые файлы – были найдены на 40% компьютеров.

Помимо обнаружения компьютерных угроз обновленная версия Kaspersky Security Scan предоставляет советы по нейтрализации каждой из них. К примеру, пользователю могут предложить изменить настройки ОС — полная информация о текущих системных настройках отображается в главном окне Kaspersky Security Scan. Также в обновленной версии пользователь дополнительно может указать дни, по которым он желает производить автоматические проверки.

«Важно помнить, что подобные бесплатные решения, без сомнения, полезны, но не могут служить заменой защиты класса Internet Security, так как приемы киберзлоумышленников давно вышли за пределы одного только вредоносного ПО, – рассказывает Владимир Заполянский, руководитель управления продуктового и технологического маркетинга «Лаборатории Касперского». – Сканер дает возможность быстро проверить компьютер на потенциальные риски, когда нет других вариантов, или же дополнить имеющийся антивирус для усиления безопасности. В остальных случаях следует на постоянной основе пользоваться комплексным решением, которое обеспечивает многоуровневую защиту».

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru