


Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Специалисты «Лаборатории Касперского» в декабре прошлого года обнаружили уязвимость в операционных системах OS X и iOS компании Apple. Брешь в защите может удаленно эксплуатироваться злоумышленником, позволяя всего одним специально подготовленным сетевым пакетом успешно реализовать DoS-атаку и вывести компьютер или смартфон жертвы из строя. Данная угроза актуальна для версий систем OS X 10.10 и iOS 8 без новейших обновлений.

Уязвимость вызвана недостаточным размером буфера в ядре ОС, который не может вместить в себя сгенерированный пакет – из-за этого операционная система завершает свою работу в аварийном режиме.


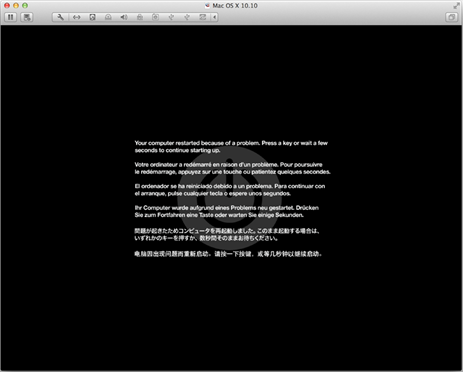
Аварийное завершение работы OS X 10.10


Изначально эта угроза была обнаружена в системе OS X 10.10. Дальнейшие исследования показали, что уязвимость также присутствует в iOS 8, работающей на 64-битной платформе – это сочетание можно встретить в смартфонах iPhone, начиная с поколения 5s, а также планшетах iPad Air и новее и iPad mini 2-го и следующих поколений. Несмотря на то, что в некоторых случаях телекоммуникационное оборудование или файерволлы не пропускают сетевые пакеты с неверными атрибутами, специалистам «Лаборатории Касперского» в рамках эксперимента удалось с легкостью провести атаку через распространенные модели роутеров.

«Возможно, пользователям сценарий эксплуатации этой уязвимости покажется надуманным и неприменимым на практике. Однако это не так. Профессионал, разбирающийся в сетевых протоколах, с легкостью создаст пакет, который удаленно завершит работу устройства или даже приостановит работу всей корпоративной сети. И, несмотря на то что в новейших версиях эта уязвимость уже отсутствует, данный случай в очередной раз показывает, что не стоит доверять стереотипу о безоговорочной безопасности Apple-устройств. Лучше довериться надежному защитному решению», – комментирует Антон Иванов, старший антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru