


Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Специалисты «Лаборатории Касперского» в декабре прошлого года обнаружили уязвимость в операционных системах OS X и iOS компании Apple. Брешь в защите может удаленно эксплуатироваться злоумышленником, позволяя всего одним специально подготовленным сетевым пакетом успешно реализовать DoS-атаку и вывести компьютер или смартфон жертвы из строя. Данная угроза актуальна для версий систем OS X 10.10 и iOS 8 без новейших обновлений.

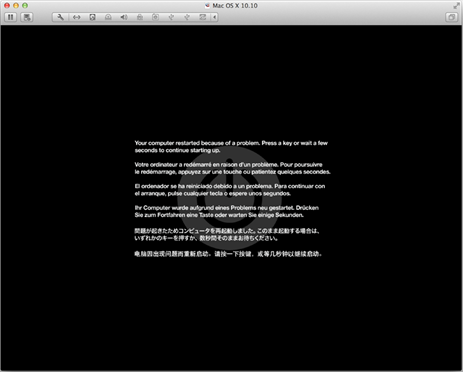
Уязвимость вызвана недостаточным размером буфера в ядре ОС, который не может вместить в себя сгенерированный пакет – из-за этого операционная система завершает свою работу в аварийном режиме.


Аварийное завершение работы OS X 10.10


Изначально эта угроза была обнаружена в системе OS X 10.10. Дальнейшие исследования показали, что уязвимость также присутствует в iOS 8, работающей на 64-битной платформе – это сочетание можно встретить в смартфонах iPhone, начиная с поколения 5s, а также планшетах iPad Air и новее и iPad mini 2-го и следующих поколений. Несмотря на то, что в некоторых случаях телекоммуникационное оборудование или файерволлы не пропускают сетевые пакеты с неверными атрибутами, специалистам «Лаборатории Касперского» в рамках эксперимента удалось с легкостью провести атаку через распространенные модели роутеров.

«Возможно, пользователям сценарий эксплуатации этой уязвимости покажется надуманным и неприменимым на практике. Однако это не так. Профессионал, разбирающийся в сетевых протоколах, с легкостью создаст пакет, который удаленно завершит работу устройства или даже приостановит работу всей корпоративной сети. И, несмотря на то что в новейших версиях эта уязвимость уже отсутствует, данный случай в очередной раз показывает, что не стоит доверять стереотипу о безоговорочной безопасности Apple-устройств. Лучше довериться надежному защитному решению», – комментирует Антон Иванов, старший антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru